SCS評価制度とは?★3取得を見据えた専門家要件と社内育成の進め方【2026年版】
(最終更新:2026/10/28)
本記事の内容は2026年10月27日時点で公開されている情報に基づきます。詳細は今後変わる可能性があるため、経済産業省・IPA・内閣官房(国家サイバー統括室)の公式ウェブサイト [1] [2] [3] などでご確認ください。SCS評価制度は任意の制度であり、特定の製品・サービスの導入が必須なわけではありません [4] 。
役割の名称は、制度構築方針 [5] と基本規程 [6] とで異なります。本記事では、基本規程の名称を使います。
|
制度構築方針などでの呼び方 |
基本規程(SCS-100)での名称 |
根拠 |
|
セキュリティ専門家 |
SCSセキュリティ専門家 |
基本規程2.1.11[6] |
|
(★3の確認・署名を行う専門家) |
★3確認責任者 |
基本規程1.3.7[6] |
|
作業従事者 |
★3確認従事者 |
基本規程1.3.8[6] |
この記事でわかること
-
★3取得の流れと、確認・署名を担う「SCSセキュリティ専門家」の役割
-
SCSセキュリティ専門家と★3確認従事者になるための要件と日程
- 社内で育成するか、外部に依頼するかを考えるための論点
お伝えしたい一番のポイント
結論から言うと、SCSセキュリティ専門家は、社内に数名でも育てておくと選択肢が広がります。取引先から★3取得を求められたとき、外部に頼むだけでなく、自社で対応する道も選べるからです。
★3の有効期間は1年。更新のたびに、専門家の確認を受けることになります [6] 。毎年のことですから、自社のシステムや業務をよく知る人が社内にいれば、確認はずいぶん進めやすくなるはずです。
ただし、資格があれば誰でもなれるわけではありません。IPAの動画研修を事前に受講したうえで研修事業者の研修を受け、修了試験に合格し、IPAに登録する必要があります [6] [8] [9] 。動画研修は2026年12月中に公開され、研修事業者の研修は2027年1月以降に始まる予定です [10] 。まずは、社内の資格保有者の受講計画から手をつけてみてはいかがでしょうか。
目次
はじめに
突然ですが、こんな会話が聞こえてくる場面を想像してみてください。
取引先:「サプライチェーン全体のセキュリティを高めたいので、SCS評価制度で ★3 取得を一緒に検討してもらえませんか。場合によっては ★4 もご相談したいのですが」
あなた:「えっと…SCSというのは何でしょうか?」
SCS評価制度は国が公式に進めている新しい仕組みのため、今後、上記のような相談を取引先から受ける可能性もあります。この記事では、SCS評価制度の仕組みと、その中で求められる人材育成について、できるだけ平易にお伝えします。
制度制定の背景と今後の動き
攻撃者は取引先も狙う
攻撃者が狙うのは、大企業だけではありません。IPAの「情報セキュリティ10大脅威2026」でも、「サプライチェーンや委託先を狙った攻撃」が組織向けの2位に入っています。しかも8年連続です [11] 。中小企業も、狙われる側にいるわけです。
取引先を踏み台にして、本命の企業に入り込む。これがいわゆる「サプライチェーン攻撃」です。
数字でも見てみましょう。 IPA(情報処理推進機構) が2024年度に実施した中小企業実態調査では、2023年度にサイバーインシデントの被害に遭った中小企業のうち、「特に無し」と答えた約3割を除くと、約7割が「サイバーインシデントにより取引先に影響があった」と回答しています [12] [13] 。
法律と制度で動き始めた国の対応
こうした状況を受けて、国は2つの大きな動きを進めています。①は法律上の義務、②は任意の制度。ここは混同しやすいところです。
動き①:サイバー対処能力強化法(2026年10月1日施行)
正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律」(令和7年法律第42号) [14] です。電気・ガス・電気通信・金融・水道・鉄道など15分野の基幹インフラ事業者を主な対象に、重要機器の導入届出やインシデント報告などを義務づけています [15] 。施行は2026年10月1日です [16] 。すでに動き出している法律です。
動き②:SCS評価制度(2026年度末頃)
正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」です。ひと言でいえば、取引先のセキュリティ対策の水準を「★」で見える化する仕組みです [2] 。
経済産業省と内閣官房の 国家サイバー統括室(NCO) が監督し、IPAが運営します [17] 。制度構築方針(2026年3月27日) [5] に続き、基本規程(SCS-100) [6] などの制度文書が2026年8月以降に公表されました [18] 。今後の主な日程を、図1にまとめました。
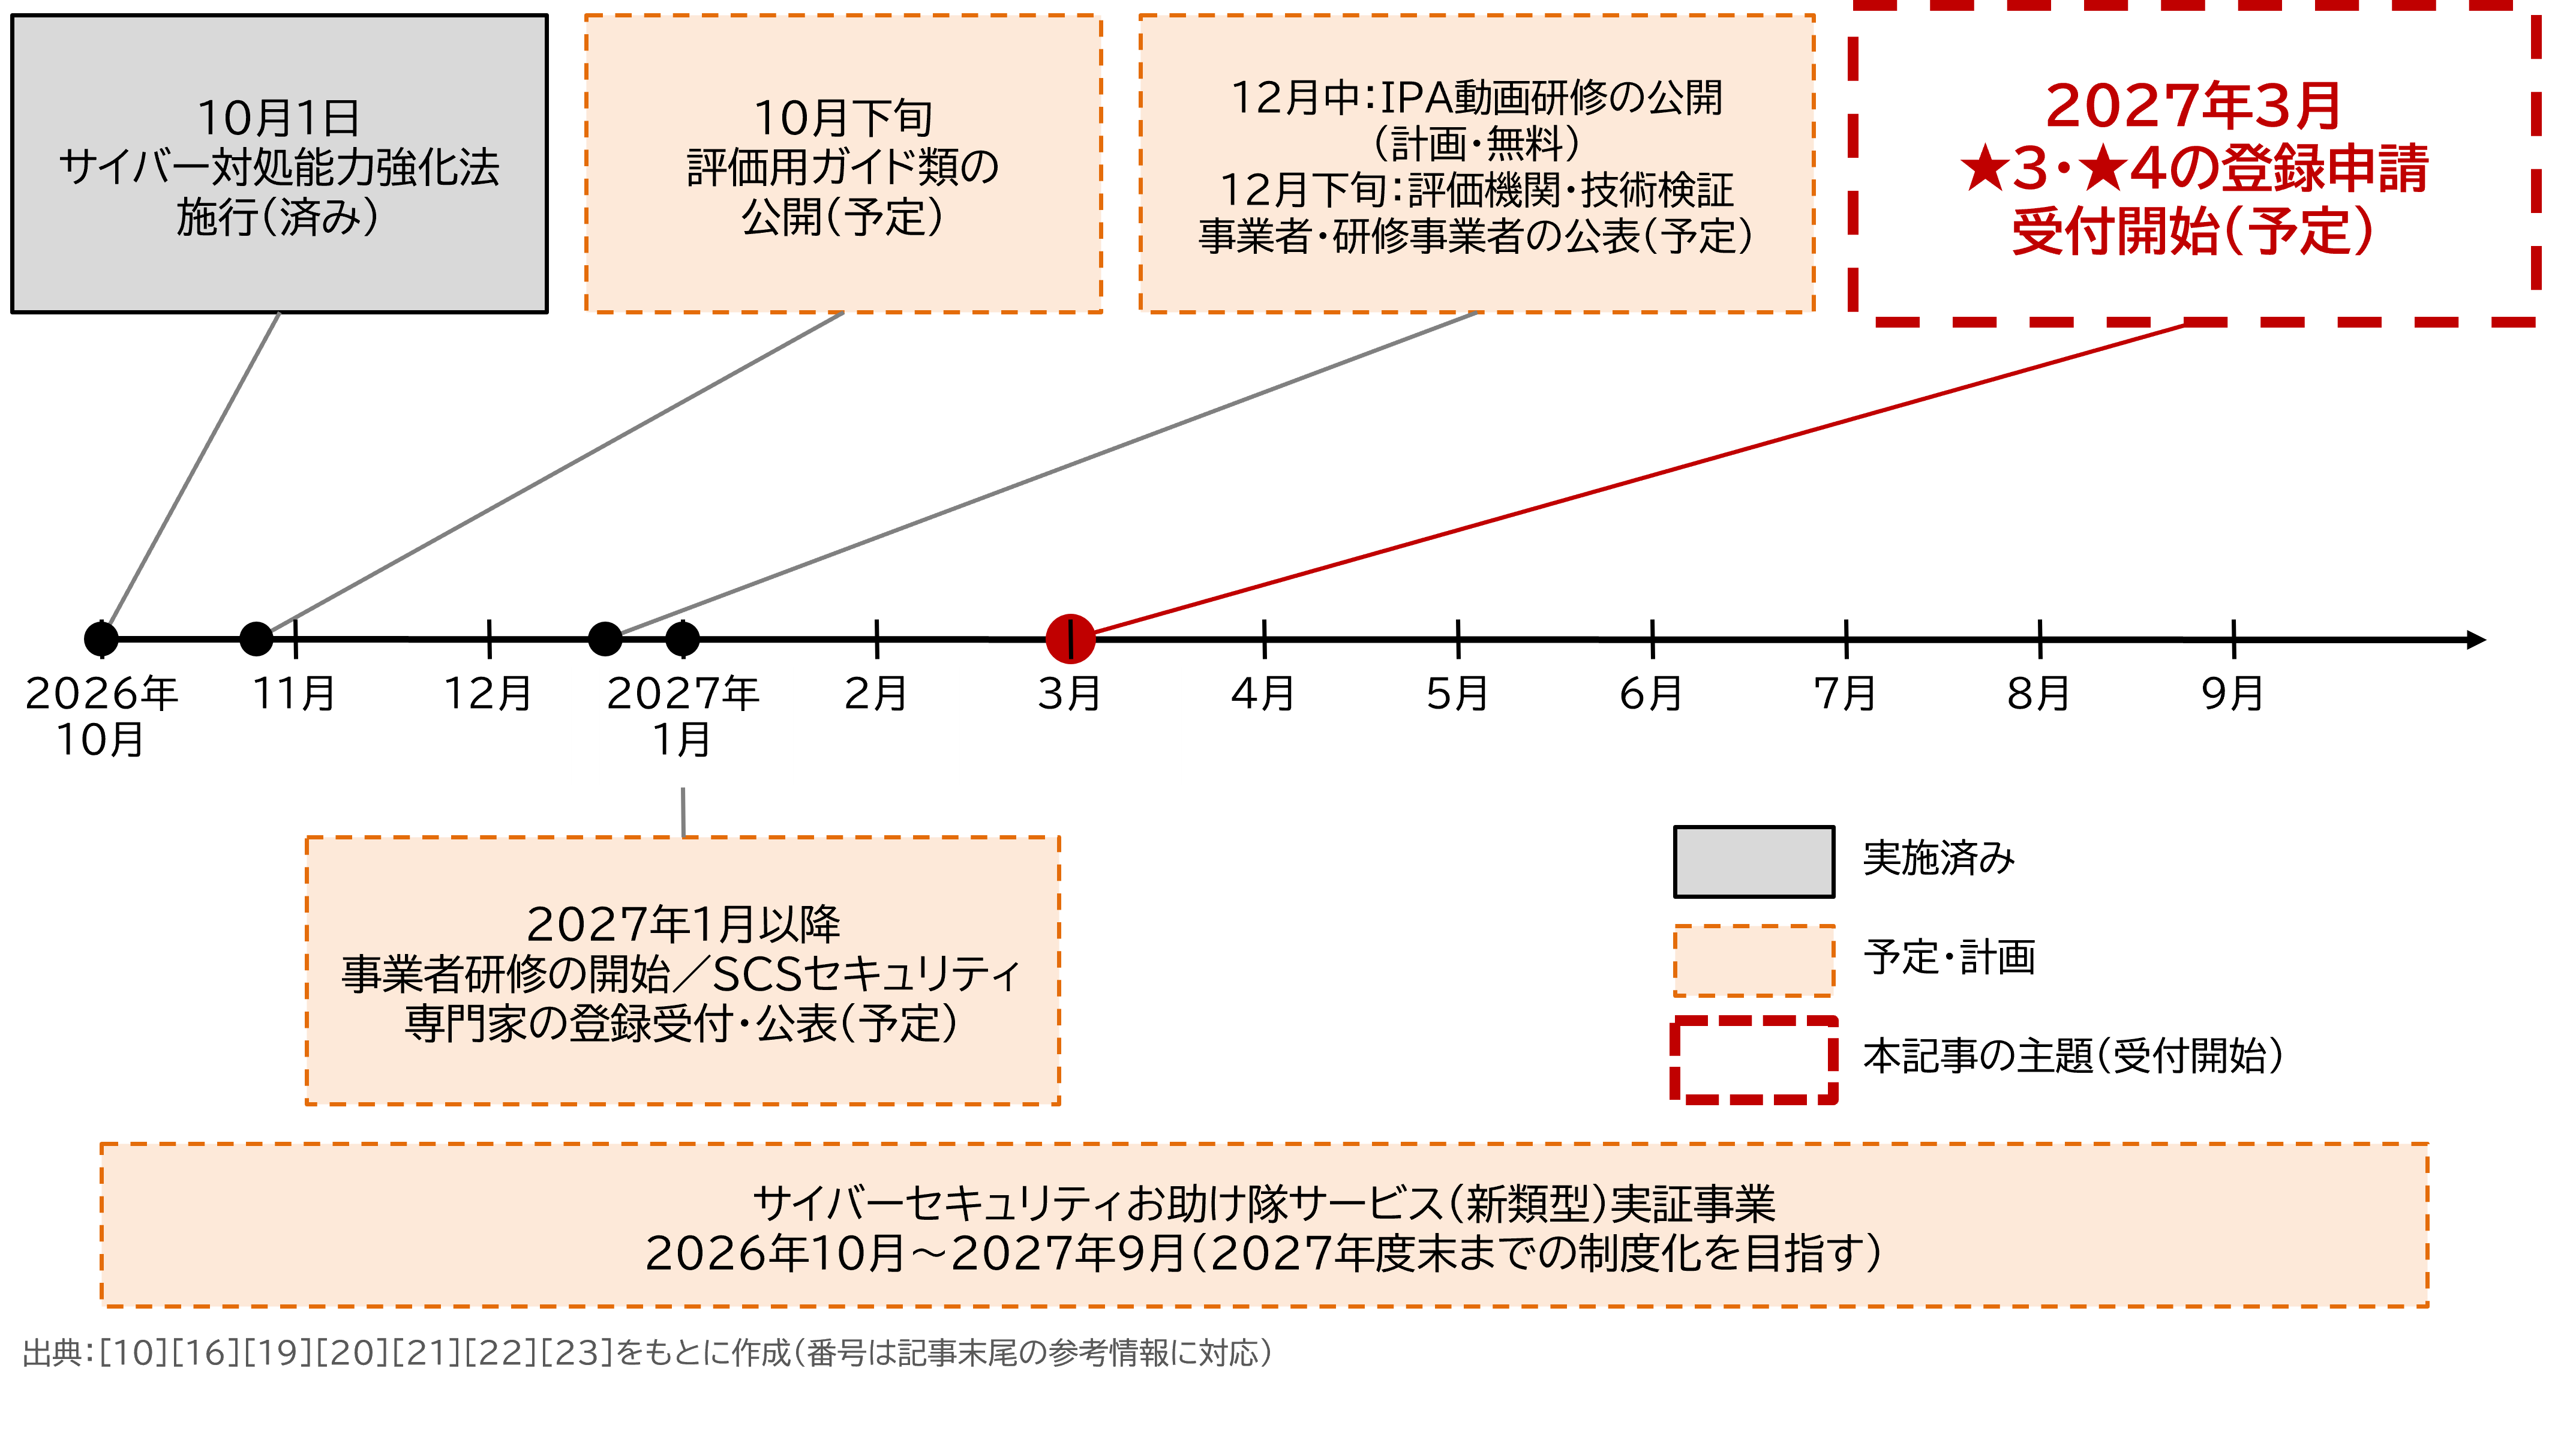
図1 SCS評価制度と関連施策の日程(2026年10月27日時点の公表情報)。実線枠は実施済み、破線枠は予定・計画を表します。(出典: [10] [16] [19] [20] [21] [22] [23] をもとに作成)
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)の仕組みと概要
SCS評価制度は、発注者と受注者が任意で対話するための仕組みです。評価がないことだけを理由に商取引が規制されたり、特定の製品の導入が強制されたりするものではないと、経済産業省と内閣官房NCOが注意喚起しています(2026年4月27日) [4] 。
「★」の意味
会社のセキュリティ対策レベルが、★1から★5までで評価されます。
|
段階 |
位置づけ |
要求事項 |
有効期間 |
評価の方式 |
|
★1・★2 |
既存の「SECURITY ACTION」制度(自己宣言型) |
ー |
ー |
自己宣言 |
|
★3 |
全てのサプライチェーン企業が最低限実装すべき対策 |
26件 |
1年 |
専門家確認付き自己評価 |
|
★4 |
サプライチェーン企業が標準的に目指すべき対策 |
43件(★3の26件を含む) |
3年 |
第三者評価 |
|
★5 |
より高度なサイバー攻撃への対応 |
検討中 |
検討中 |
第三者評価(詳細は検討中) |
中堅中小規模の企業の多くは、まずは★3が現実的な目安となるでしょう。基幹インフラ事業者と直接取引している場合や、重要な情報を預かる場合は、★4も選択肢になります。
※SECURITY ACTION については、別記事 SECURITY ACTION(セキュリティ対策自己宣言)とは? 【2026年版】 - 経営者の決意表明から始める、中小企業のセキュリティ をご覧ください。
評価される項目
要求事項は、NIST(米国国立標準技術研究所)のサイバーセキュリティフレームワーク(CSF)の6機能(統治/識別/防御/検知/対応/復旧)に「取引先管理」を加えた7つの大分類で構成されています [5] 。
★3の26件には、セキュリティ推進体制、取引先との機密情報の取扱い、IT資産の把握、IDとパスワードの管理、バックアップ、パッチ適用、マルウェア対策、インシデント対応手順などが含まれます。評価基準は、思った以上に具体的です。たとえば★3では、重大な脆弱性を直すアップデートをリリースから14日以内に適用すること(評価基準4-4-4-2。期限内に適用できない場合は、機能の無効化などの代替策を求めています)や、重要な機密情報を扱うクラウドサービスで多要素認証を使うこと(同4-1-3-2)が求められます [24] 。
実装例をまとめた評価用ガイド類も、2026年10月下旬に公開される予定です [19] 。公開されたら、一度は目を通しておきたいところです。
★3取得の流れ
「★3」は「専門家確認付き自己評価」と呼ばれます。「自己評価」と聞くと「自分で書いて自分でハンコを押せばいい」と思われがちですが、実際にはそうではありません。自社で記入した自己評価を、社内外の★3確認責任者(SCSセキュリティ専門家が担う役割)が確認し、署名します。そのうえで経営層が自己適合宣言を行い、IPAに登録を申請します [6] [7] [17] 。
有効期間は1年。そのため更新のたびに、★3確認責任者の確認と助言を受けた自己評価の更新版を提出します [6] 。全体の流れを図2に示します。
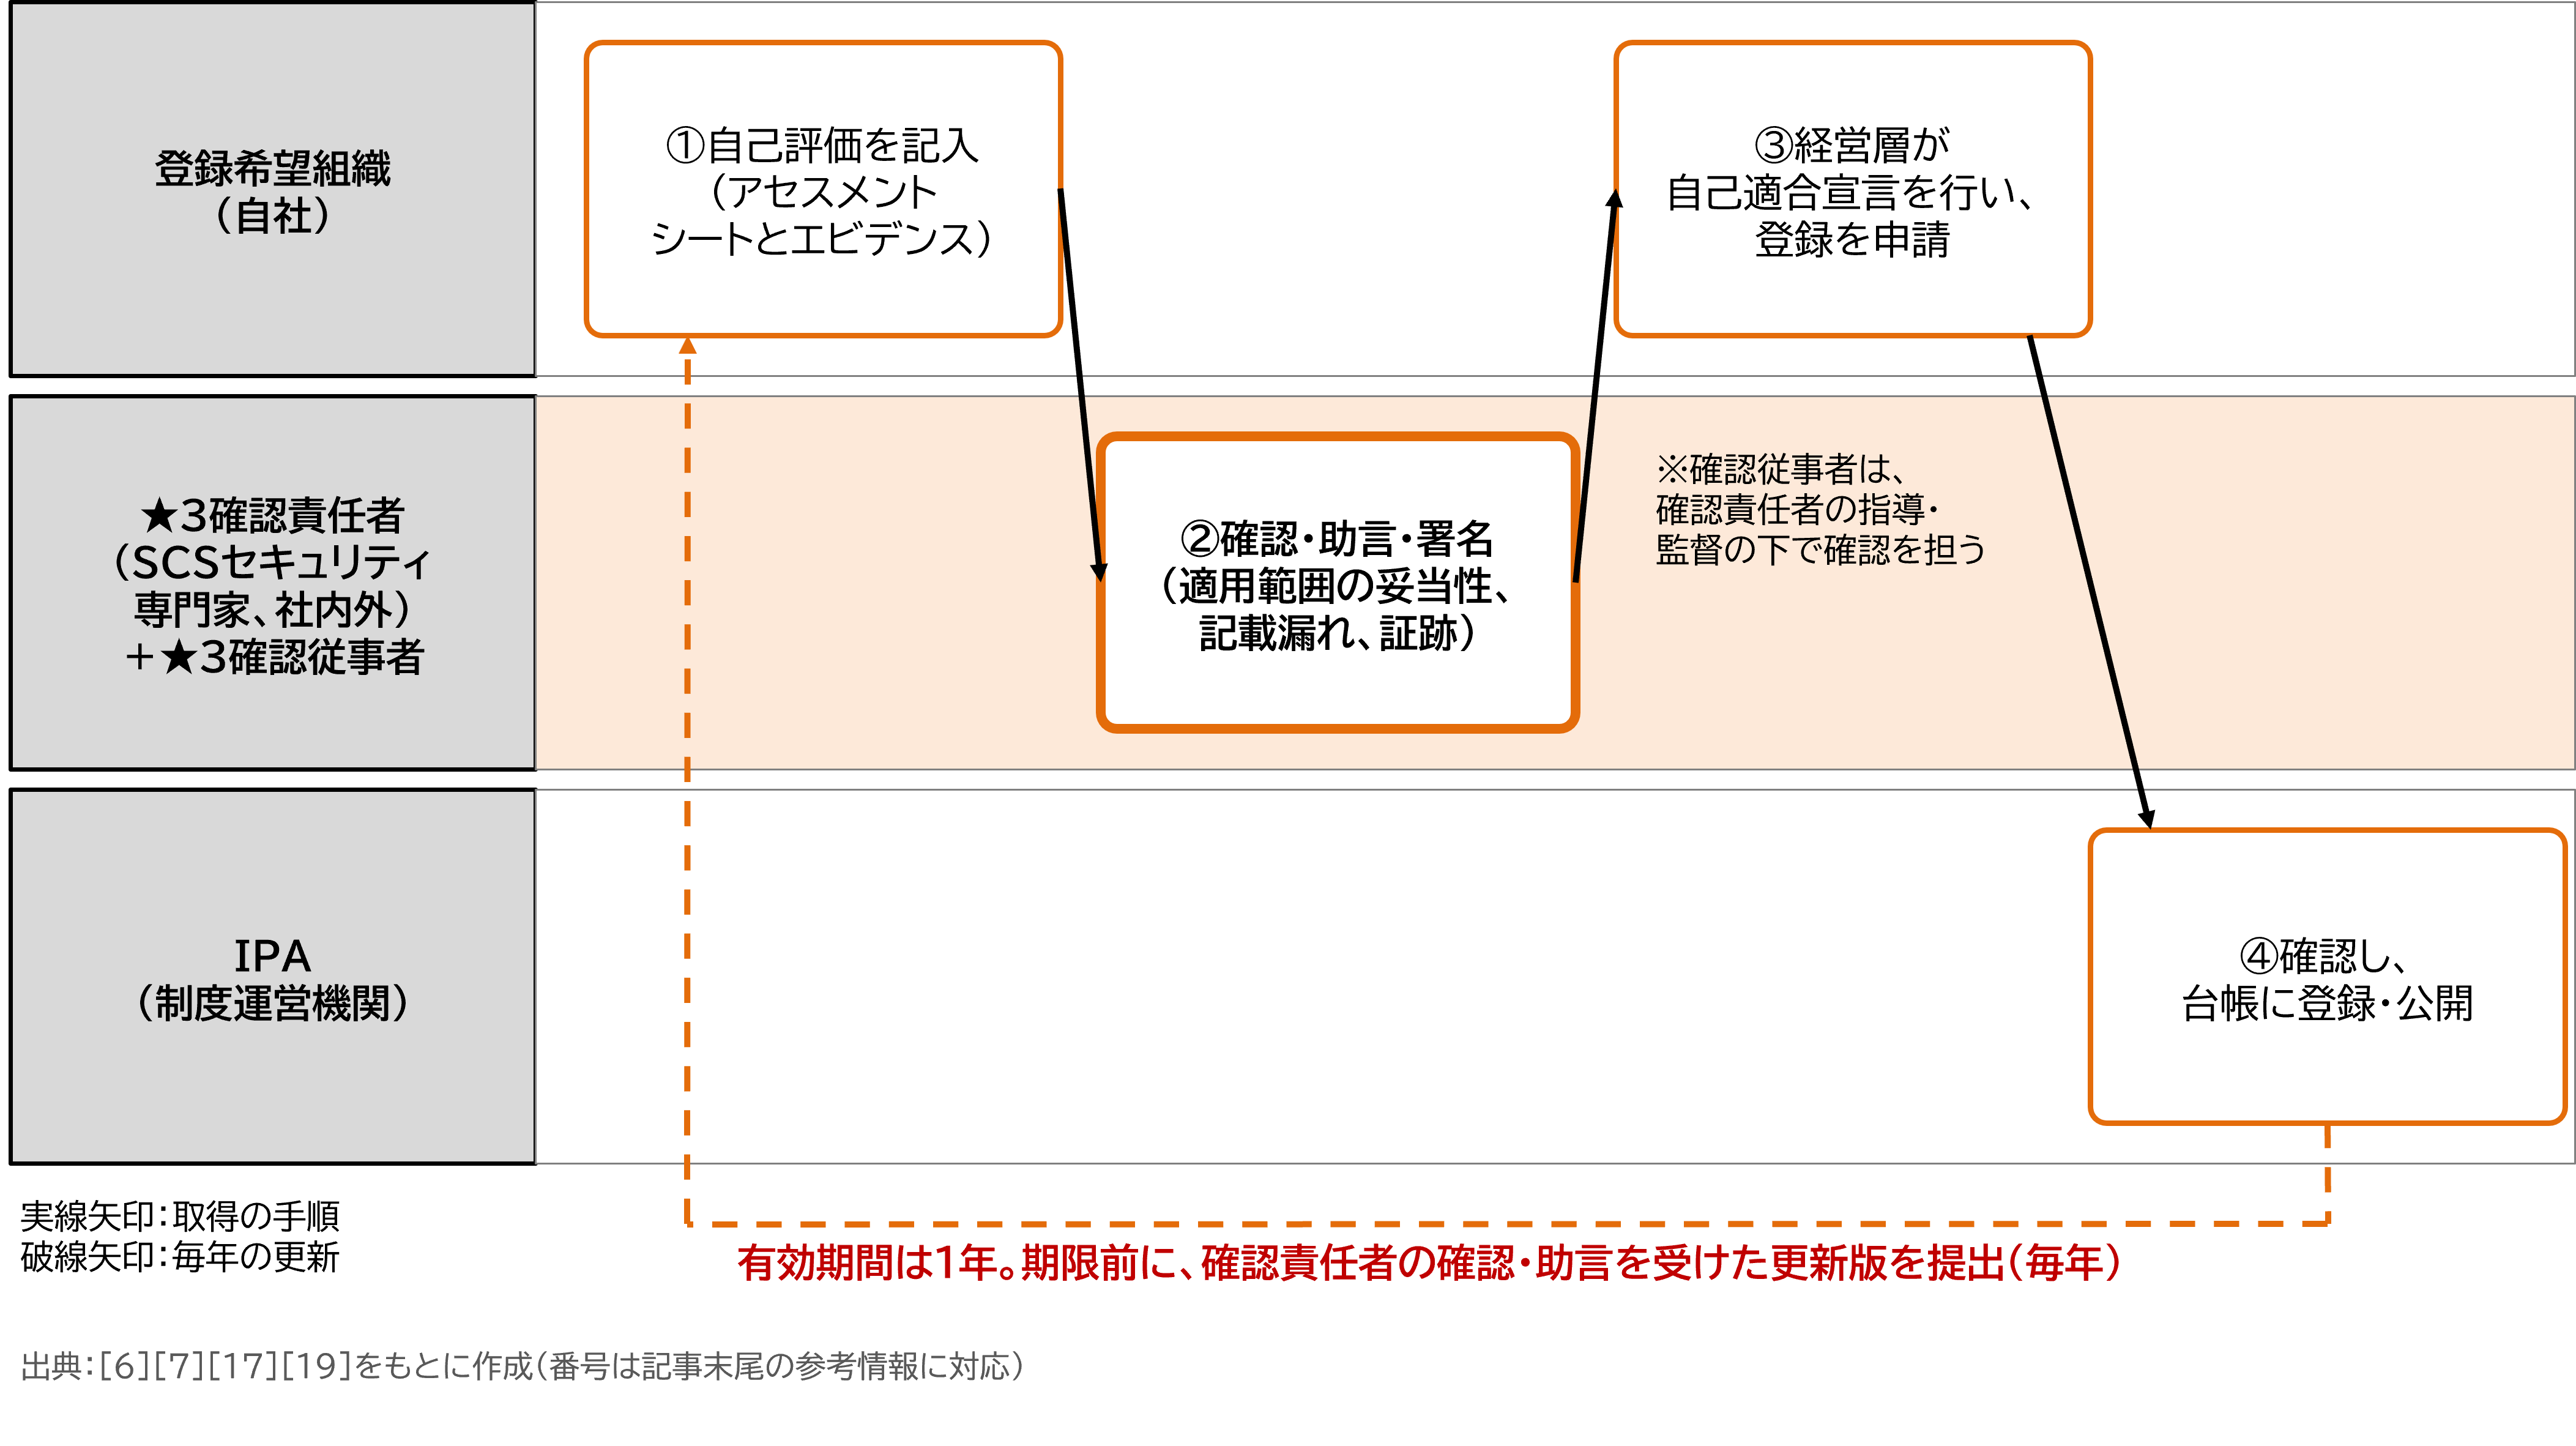
図2 ★3取得の流れと関係者。実線矢印は取得の手順、破線矢印は毎年の更新を表します。(出典: [6] [7] [17] [19] をもとに作成)
「専門家確認」の具体的な作業内容
「専門家確認」とは具体的にどんな作業なのか、研修実施基準(SCS-330B)附属書A [9] などの公式情報をもとに説明します。
(1) 書類とエビデンスの確認
SCSセキュリティ専門家は、アセスメントシート(自己評価の記入表)と裏付けとなる書類(社内規程、運用記録、ログなど)を確認します。適用範囲が妥当か、記載漏れがないかも確認します [19] 。
たとえば、「重大な脆弱性のアップデートを原則14日以内に適用する」という基準 [24] なら、適用のルールが定められているか、実際の適用記録があるかを確かめます。
ここが肝心なところです。「やっていることを書く」だけでなく、「やっていることを証明する」必要があります。
(2) 必要に応じた修正と助言
書き方が不適切だったり対策が不十分だったりした場合は助言を行い、自己評価の内容を修正することもあります [17] 。疑問があればヒアリングで確かめ、判断に迷う項目は根拠を明らかにして、安全を優先して判断します [9] 。
(3) 最終的な署名
★3要求事項をすべて満たしていると判断したら、アセスメントシートに署名します [19] 。IPAへは、この署名を含む評価結果を提出します [17] 。
たとえるなら「車検の検査員」のような役割と整理するとイメージしやすいかもしれません。自分で「ちゃんと整備した」と思っていても、第三者の検査員にチェックしてもらう過程があることで、走行可能と確認される。SCS評価制度の「専門家確認」も、記入した本人とは別の目で確かめるという点で、よく似た仕組みです。
「SCSセキュリティ専門家」になる3つの条件
ここからが、セキュリティ人材育成担当者にとって最も重要な話です。
制度が定める3つの要件
SCSセキュリティ専門家は、次の3つをすべて満たし、IPAに登録された人です [5] [6] 。
-
力量の保持:IT・セキュリティの高度な知見(ITSS* レベル4以上、又はそれに相当する力量)を持っていること
* IT Skill Standard:経済産業省・IPAが定めるITエンジニアのスキルレベル基準 -
力量の維持:知識を継続的に更新していること
- 研修の受講:制度が定める研修を受けていること
つまり「資格を持っているだけ」では足りません。IPAの動画研修を見てから研修事業者の研修を受け、修了試験に合格し、そのうえで登録に進む、という順番です。
登録までの流れと日程
研修を提供するのは研修事業者で、開始は2027年1月以降の予定です [6] [10] 。研修の例を見ると、知識180分・技能120分・まとめ15分。最後に修了試験があり、正答率70%以上で合格です [9] 。登録の受付も2027年1月以降に始まる予定で、登録料は無料とする案が示されています [22] 。ここまでの流れを図3にまとめました。
ここで一つ、見落としやすい点があります。研修事業者の研修を申し込むには、その前に、IPAが提供する「SCS評価制度研修」を受講しておく必要があります。研修事業者は、この事前受講を受講条件として案内し、申込みの時点で受講済みかどうかを確認することになっています [8] 。IPAが提供する研修は無料の動画研修で、2026年12月中に公開される計画です [10] 。つまり、SCSセキュリティ専門家も★3確認従事者も、まずIPAの動画研修を見て、それから研修事業者の研修に進む、という順番になります [8] 。研修事業者の研修の例に、動画の内容の振り返りが含まれているのもそのためでしょう [9] 。
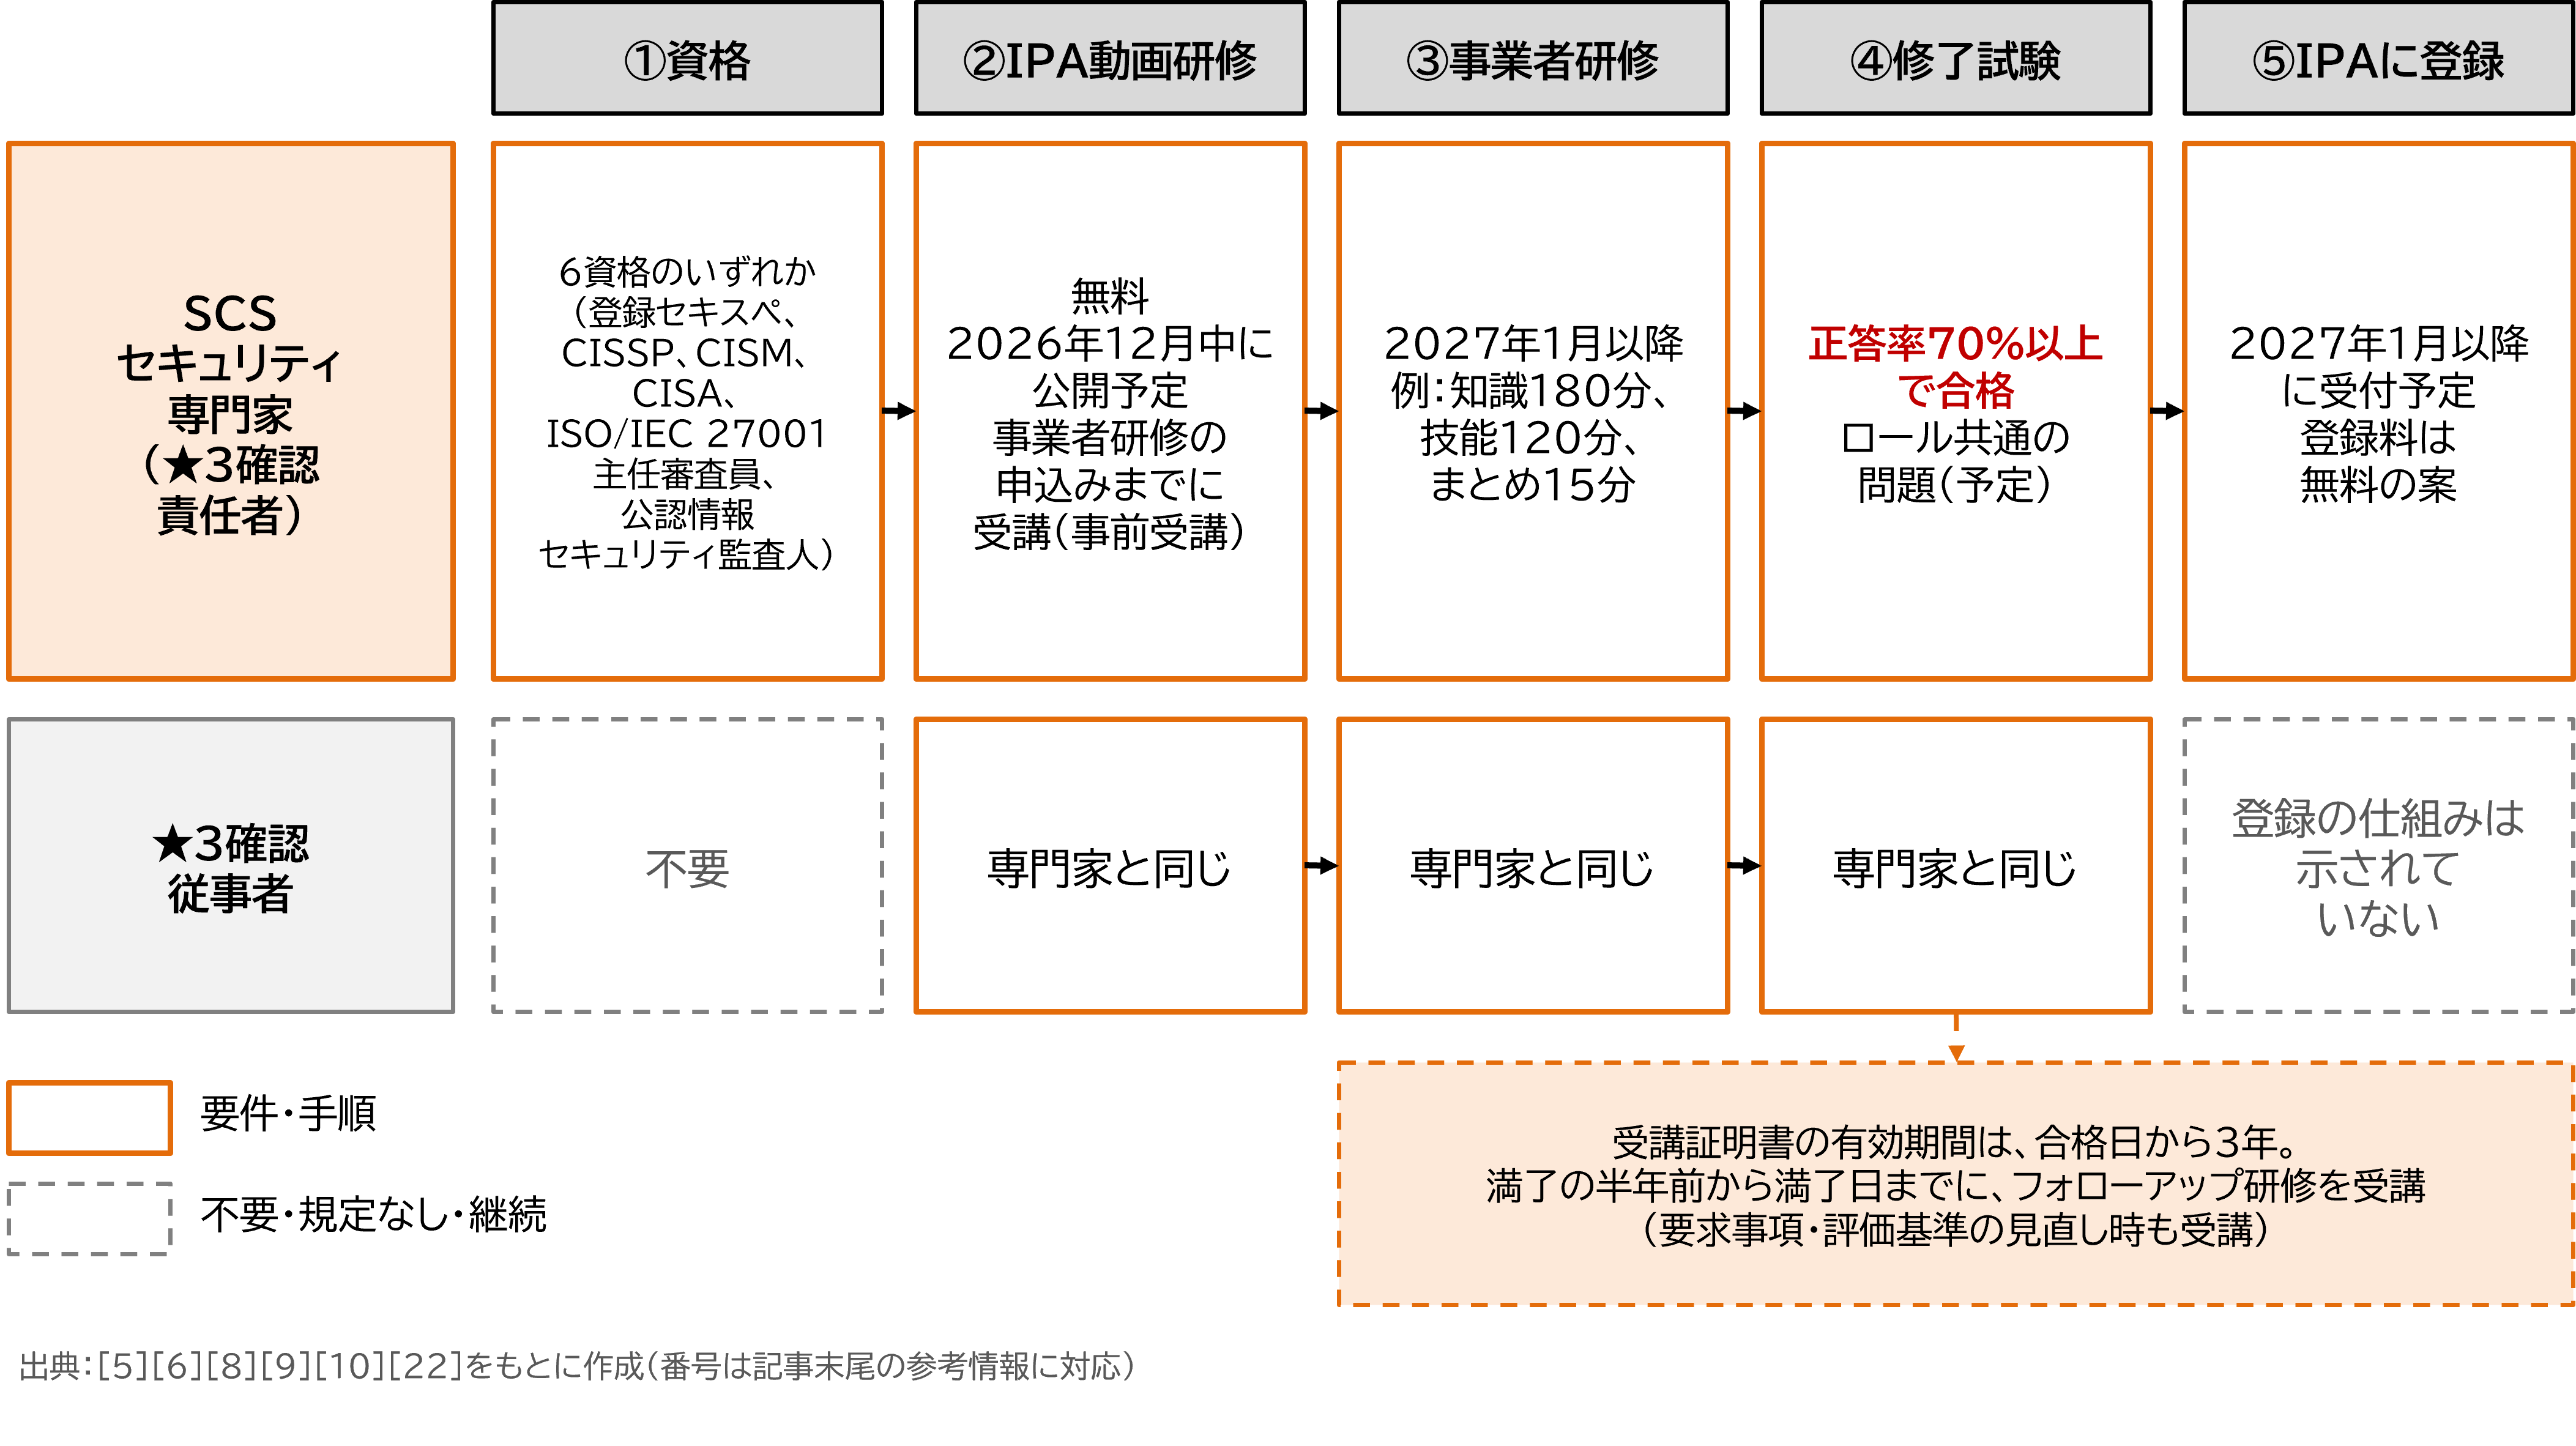
図3 SCSセキュリティ専門家・★3確認従事者になるまでの流れ。実線枠は要件・手順、破線枠は不要・規定なし・継続を表します。(出典: [5] [6] [8] [9] [10] [22] をもとに作成)
受講証明書の有効期間は3年です。満了前にはフォローアップ研修を受ける必要があり、一度受ければ終わり、というわけではありません [9] 。また、研修が始まった当初は、資格保有者が優先的に受講できるよう、IPAが研修事業者に配慮を求めています [10] 。まずは資格保有者から、というのが現実的な順番でしょう。
「制度構築方針」が明示する6つの資格
「制度構築方針」は、情報処理安全確保支援士(登録セキスペ)、CISSP、CISM、CISA、ISO/IEC 27001主任審査員、公認情報セキュリティ監査人(主任監査人を含む)の6資格を示しています [5] (IPAのよくある質問も同じです [7] )。
各資格の更新要件(更新講習、CPEポイント、CPD実績の提出など)は資格ごとに異なりますので、ご確認ください [5] 。なお、6資格以外の資格をお持ちの方がどう扱われるかは、2026年10月27日時点ではまだ公表されていません [18] 。
情報処理安全確保支援士については、下記記事にて資格の概要や試験、登録や維持費用のほか、他の資格との比較など解説しています。
情報処理安全確保支援士(登録セキスペ)とは?点ではなく線で考える【2026年版】
専門家は社内でも社外でも可
SCSセキュリティ専門家は、社内に置くことも社外に依頼することもできます [6] 。社外に頼む場合の専門家は、2027年1月頃からIPAのサイトで公表される予定です [21] 。ここで間違えやすいのが、IPAの「中小企業向けサイバーセキュリティ対策支援者リスト」 [25] です。こちらは別の要件で作られた名簿で、SCSセキュリティ専門家の名簿ではありません [7] 。
ただし、毎回外部に依頼すると費用も時間もかかります。継続的に対応するなら、社内で専門家を育てておく価値は大きいでしょう。
「★3確認従事者」という、もう一つの選択肢
実は制度には、もう一つ重要な役割が用意されています。それが「★3確認従事者」です。★3確認責任者の指導・監督の下で、確認を担う人です [6] 。資格は要りませんが、研修の受講は必要です [5] [9] 。
つまり、セキュリティ専門家がすべての確認作業を一人で行わなくてもよく、その監督下で実際の作業を担う「★3確認従事者」を別に置くことができるのです。
社内にSCSセキュリティ専門家を置き、その下に★3確認従事者を複数名配置すれば、★3取得の作業を効率的に進められます。
ただし、★3確認従事者は専門家と密に連携して作業します。専門家との意思疎通がスムーズに行えることが大前提です。「専門家が言っている用語が理解できない」「指示の意味がわからない」という状態では、作業はうまく回りません。
そのため、★3確認従事者にも「セキュリティの基礎知識」を備えていただくことが、実務上望ましいと考えられます。修了試験も、当面はロールごとに問題の差を設けない予定です [10] 。専門家と同じ試験に臨むと考えれば、基礎固めは早めに始めておきたいところです。
「SCSセキュリティ専門家」を社内で育てておくべき意義
ここまで読まれて、
「うちは規模も小さいし、毎回外部に頼めばいいのでは?」
と思った方もいらっしゃるかもしれません。
外部依頼は十分有力な選択肢の一つです。中小企業向けには「サイバーセキュリティお助け隊サービス(新類型)」が準備中です。2026年10月から2027年9月まで実証事業が行われ、2027年度末までの制度化が目指されています[23]。
一方で、社内に専門家を育てておくことにも、検討に値する観点がいくつかあります。
理由①:継続的な対応が見込まれる場合のコスト感
★3は毎年更新します。専門家の登録料は無料とする案で、★3の登録料は1年分1万円です(2028年3月31日までの申請) [22] 。社内で対応する場合の主な費用は、研修費と担当者の工数になると考えられます。
理由②:自社理解にもとづく確認のしやすさ
自社のシステムや業務、過去のインシデントを知っている人が関わると、判断は早くなるはずです。
理由③:組織全体への効果
専門家を育てる過程で、周りのメンバーのセキュリティリテラシーも上がっていきます。取引先への対応だけでなく、自社の守りを固めることにもつながるでしょう。
政府の「中小・中堅企業の負担」への配慮
「★3取得は中堅中小企業にとってハードルが高いのでは?」と感じられた方もいらっしゃるかもしれませんが、国もその点には配慮しています。
経済産業省と公正取引委員会は2025年12月26日に、発注側企業が取引先にSCS評価制度に基づく対策を要請する場合の想定事例及び解説を公表しています [26] [27] 。そこでは、対策の費用は価格交渉の対象となること、発注側企業は価格交渉に積極的に応じるべきであることが明記されています。
要請に合理的な必要性がないのに対策を強制する場合は、独占禁止法や中小受託取引適正化法(取適法)上の問題となり得るともされています。公的相談窓口も整備されています [27] 。
ただし、この仕組みが機能するには、自社が「対策に何が必要で、どの程度の対応が求められるのか」を理解し、説明できる体制を持っていることが前提になります。価格交渉の場でも、対策の中身を理解した社内人材がいれば、より実りある対話が可能になります。だからこそ、社内での人材育成が引き続き重要なのです。
SCS評価制度に備えられるトレノケートの研修サービス
トレノケートでは、計画的な人材育成にお役立ていただける研修コースをご用意しています。「どの資格が適しているか分からない」という方には、貴社の状況に合わせた選定もご相談いただけます。
① SCSセキュリティ専門家(★3確認責任者)に向けた資格取得
6資格のうち、当社では以下の取得支援コースをご提供しています。
情報セキュリティスペシャリストコース ~ 『情報処理安全確保支援士試験シラバス追補版(午前II)Ver.4.0』対応~
② ★3確認従事者の育成・セキュリティ基礎力の強化
専門家と連携するための基礎知識づくりや、資格取得の前段としてご活用いただけます。
情報セキュリティ対策 技術概要編 ~セキュリティを支える基礎技術~
CCT (Certified Cybersecurity Technician) 【物理テキスト付】
その他:研修事務局サービス
研修の実施だけでなく、担当者の方の負担になりやすい研修の運営業務もまとめてお引き受けします。人事・育成担当の皆さまは育成計画や研修企画など本来のお仕事に集中いただけます。
トレノケート研修事務局サービス
まとめ : 制度開始を見据えた人材育成という選択肢
★3・★4の登録申請受付は2027年3月、SCSセキュリティ専門家の研修と登録は2027年1月以降に始まる予定です [10] [22] 。準備に使える時間は、思っているほど長くないかもしれません。社内にSCSセキュリティ専門家や★3確認従事者を育てておけるかどうかは、取引先から★取得について相談を受けたときの対応の幅に関わってくるでしょう。
社内育成と外部依頼のどちらが適しているかは、企業ごとの規模・取引構造・既存の体制によって異なります。正解は一つではありません。それでも、制度の中身を自分の言葉で説明できる人が社内に一人いるだけで、取引先との話は、ずっとスムーズに進むはずです。
トレノケートでは、こうした検討材料の一つとして、「セキュリティ人材育成マップ」をご用意しています。
自社でで増強が必要なエリアを大まかに判定し、各エリアでの必要スキルや知識を把握できる資料となっています。
また、資格取得コースとセキュリティ基礎コースを多数ご用意しています。育成計画のご相談や課題に合わせた研修コースについてのご提案が可能ですので、お気軽にお問い合わせください。
参考情報
本文中の[ ]内の番号は、次の資料に対応します。[28]〜[32]は、本文で直接参照していない関連情報です。
[1] 経済産業省 「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」 (特設サイト)
[2] IPA「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」
[3] 内閣官房 「国家サイバー統括室(NCO)」
[4] 経済産業省・内閣官房国家サイバー統括室 「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に関する注意喚起」 (2026年4月27日)
[5] 経済産業省 「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」 (2026年3月27日)
[6] IPA「SCS評価制度 基本規程(SCS-100)」 (2026年8月28日)
[7] IPA「SCS評価制度 よくある質問」 (2026年5月29日更新)
[8] IPA「研修事業者指定基準(SCS-330A)」 (2026年9月11日、2026年10月15日改定)
[9] IPA「研修実施基準(SCS-330B)」 (2026年9月11日、2026年9月18日改定)
[10] IPA「評価機関、技術検証事業者、研修事業者の指定申請に関するよくあるご質問」 (2026年10月21日版)
[11] IPA「情報セキュリティ10大脅威2026」 (2026年1月29日)
[12] IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」 (報告書、2025年5月27日)
[13] IPA「2024年度中小企業等実態調査結果」 (速報版、2025年2月14日)
[14] e-Gov法令検索 「重要電子計算機に対する不正な行為による被害の防止に関する法律」 (令和7年法律第42号)
[15] 内閣官房国家サイバー統括室・内閣府 「サイバー対処能力強化法等の施行について」 (2026年9月)
[16] 内閣府 「重要電子計算機に対する不正な行為による被害の防止に関する法律の施行期日を定める政令」 (政令第46号)
[17] IPA「SCS評価制度の詳細情報」 (2026年4月21日、2026年5月29日更新)
[18] IPA「制度規程・委員会」
[19] IPA「第3回運営審議委員会 事務局説明資料」 (2026年9月11日)
[20] IPA「指定申請について(評価機関・技術検証事業者・研修事業者向け)」
[22] IPA「料金設定のお知らせ」 (2026年9月18日)
[23] IPA「サイバーセキュリティお助け隊サービス(新類型)実証事業」
[24] 経済産業省 「★3・★4要求事項及び評価基準」 (制度構築方針 別添、2026年3月27日)
[25] IPA「中小企業向けサイバーセキュリティ対策支援者リストの紹介」
[26] 経済産業省 「「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(案)」(SCS評価制度の構築方針(案))を公表しました」 (2025年12月26日)
[27] 経済産業省・公正取引委員会 「サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップ構築促進に向けた想定事例及び解説」 (2025年12月26日)
[28] 経済産業省 「サイバーセキュリティお助け隊サービス(新類型)」
[29] IPA「サイバーセキュリティお助け隊サービス制度」
[30] IPA「中小企業の情報セキュリティ対策ガイドライン」 (第4.0版、2026年3月27日)
[31] 内閣官房 「サイバー安全保障に関する取組(能動的サイバー防御の実現に向けた検討など)」
[32] 国立国会図書館 日本法令索引 「重要電子計算機に対する不正な行為による被害の防止に関する法律の施行に伴う関係法律の整備等に関する法律」 (令和7年法律第43号)