相次ぐ不正アクセス・情報漏えい 企業は何をすべきか?政府・関係機関の注意喚起を解説【2026年版】
本記事は、2026年10月16日時点で政府・関係機関などが公表している情報に基づいています。取り上げる事案には、調査が続いているものも含まれます。今後、新しい情報が公表される可能性がありますので、最新の情報は各機関の公式サイトでご確認ください。
はじめに
「最近、不正アクセスのニュースをよく見かける。うちは、何から手を付ければよいのだろう。」
このところ、受講者の方から、こうしたご質問をいただく機会が増えました。
無理もありません。2026年9月前後から、国内の組織で不正アクセスによる個人情報の漏えいが相次いでいます[1]。10月7日から9日までのあいだには、政府と関係機関の八つの組織が注意喚起や要請を出しました。10月13日には、情報通信研究機構(NICT)と総務省も注意喚起を出しています(図1)。
この記事では、それらの公表資料をもとに、いま何が起きていて、何が狙われているのかを整理します。そのうえで、経営層、CSIRT・SOC・情報システム部門、Webアプリケーションエンジニア、一般従業員のそれぞれが取り組むことをまとめました。お急ぎの方は、ご自身の立場に当たる4節の項から読んでいただいてもかまいません。
お伝えしたい一番のポイント
狙われているのは、特別に新しい手口というより、既知の脆弱性や設定・認証の不備といった「基本の穴」と考えられます。各機関がまず求めているのも、基本的な対策の再確認と点検です
[2]
[3]
。
ただ、その「基本」は、一つの部門だけで守りきれるものではありません。経営層から一般従業員まで、それぞれの立場で役割を果たすことが望ましいです。
目次
いま何が起きているのか
まずは、JPCERT/CCの注意喚起から見ていきます。10月8日に出され、翌9日には情報が追記されました [1] 。9月前後から、不正アクセスによる個人情報などの漏えいが相次いでいる、という内容です。技術的な情報の共有が不足していて、把握できている情報は限られる、とも書かれています [1] 。
被害に遭っているのは、一般の利用者向けのサービスだけではありません。BIツールや従業員向けの管理システムのように、不特定多数の利用を想定していないシステムも被害に遭っています [1] 。IPAによると、漏えいの公表は、金融機関や通信事業者など幅広い事業者から相次いでいます [3] 。
金融の分野では、金融庁が10月9日、金融機関等にサイバーセキュリティ対策の点検を求めました。点検の範囲には、サードパーティリスク管理と、インシデントが起きた場合の対応態勢も含まれます [4] 。
各機関の動きを並べると、図1のようになります。資料どうしのつながりにも目を向けておきましょう。中には、ほかの機関の資料を参照しているものもあります。総務省と経済産業省の資料を例にとると、国家サイバー統括室、個人情報保護委員会、JPCERT/CCの資料を参照先に挙げています [5] [6] 。
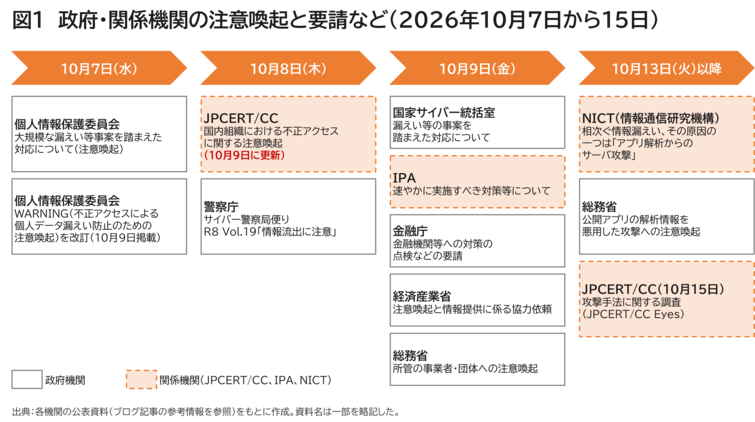
図1:政府・関係機関の注意喚起と要請など(2026年10月7日から15日)。実線の枠は政府機関、破線の枠は関係機関(JPCERT/CC、IPA、NICT)を表します。(出典:[1][2][3][4][5][6][7][8][9][10][11][12][17]をもとに作成)
10月13日には、NICTが、相次ぐ漏えいの原因の一つとして、公開アプリの解析を足掛かりにサーバーを攻撃する手法を特定したと発表しました[10] [11]。同じ日に総務省も、この発表を紹介したうえで、事業者や関係団体に対策の実施を求めています[12]。ただし、NICTが示したのはあくまで「原因の一つ」です。NICTの資料には、どの事案がこの手法によるものかまでは書かれていません[11]。
何が狙われているのか
IPAは10月9日の時点で、特定の製品やサービスの脆弱性を狙った攻撃とは断定されていないとしています。外部に公開しているアプリやサービス、それにアカウントの侵害が起点になっていることがうかがえる、という見方です[3]。これに加えて、JPCERT/CCの注意喚起、個人情報保護委員会の「WARNING」に挙げられた事例、国家サイバー統括室とNICTの資料からは、主に次のような手口が読み取れます(図2)。
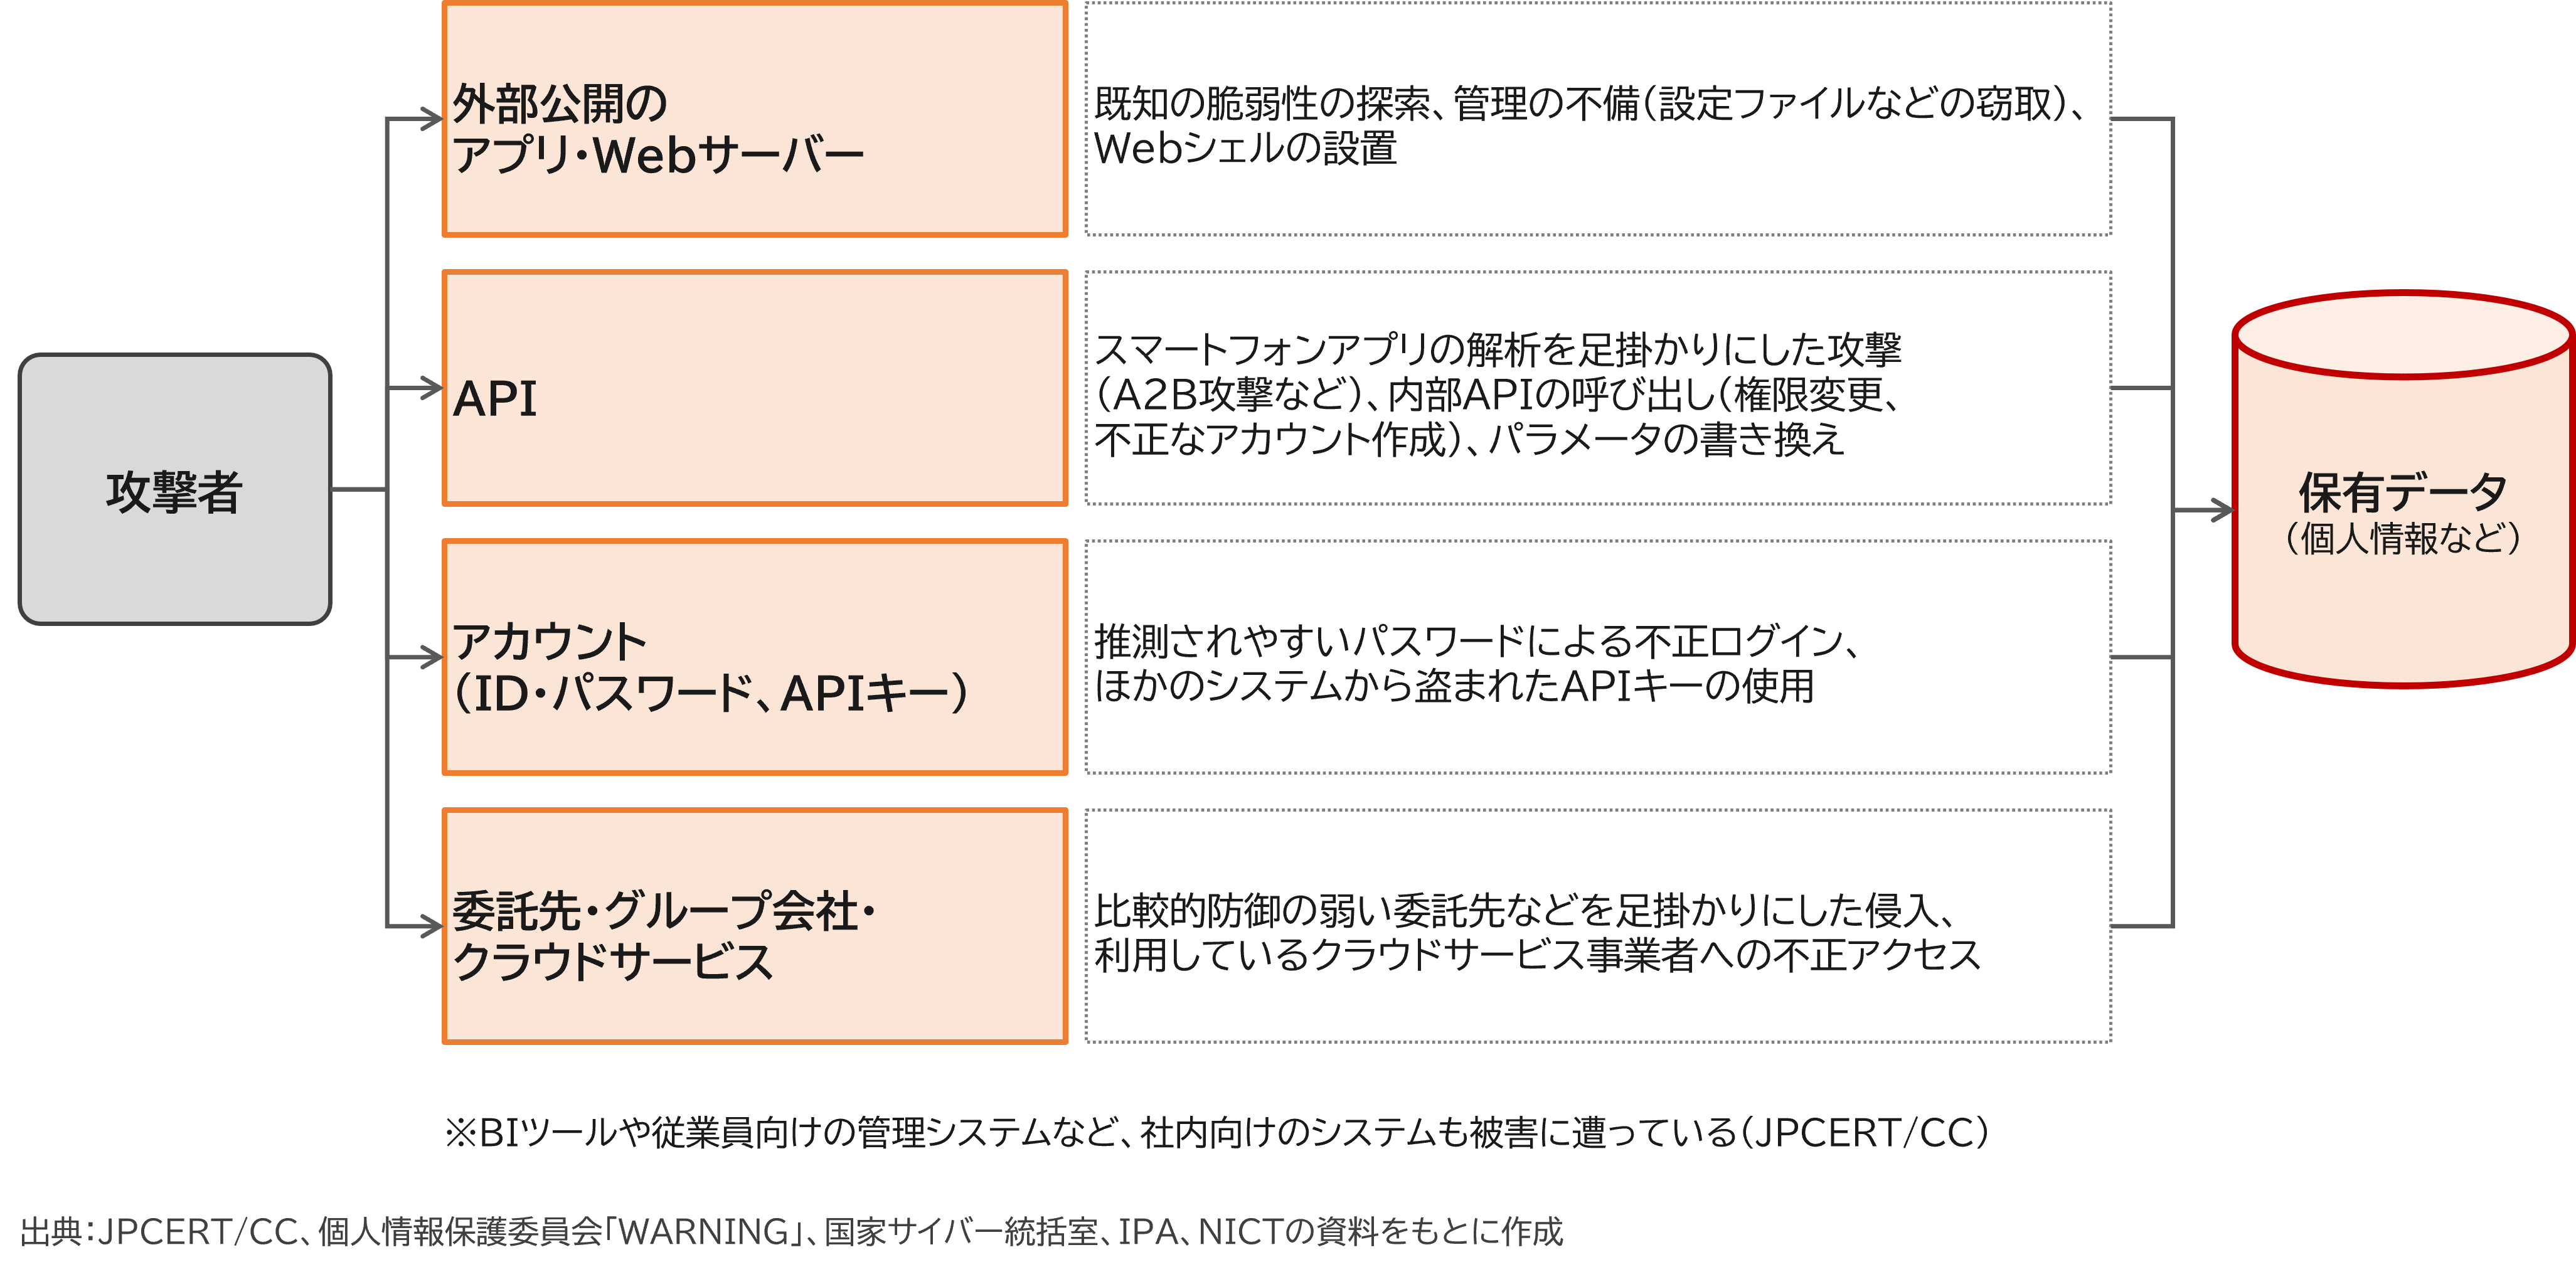
図2:主な侵入の起点と手口。「攻撃者」の右に並ぶ四つの枠が侵入の起点、点線の枠がそれぞれの主な手口です。(出典:[1][3][8][9][11][17]をもとに作成)
既知の脆弱性と管理の不備
標的ごとに、さまざまな既知の脆弱性を探して悪用を試みたり、設定ファイルやバックアップファイルの窃取など、管理の不備を突く攻撃を試みたりしている可能性があります[1]。BIツール「Metabase」のSQLインジェクションの脆弱性(CVE-2026-72898)も挙げられています。こちらは、APIへの不正なリクエストを通じて悪用されるものです[1]。
APIを経由した不正な操作
公開しているスマートフォンアプリを解析し、APIの接続先やキーを特定する手口があります。画面からは実行できない内部のAPIを呼び出して、権限を変えたり、不正なアカウントを作ったりする手口もあります [1] 。さらに、ほかのシステムの侵害で盗まれたAPIキーを使う例も挙げられています [1] 。また、ログイン後に会員IDなどのパラメータを書き換えることで、他人の情報を取得できた事例も報告されています [8] 。
NICTが10月13日に特定した手口も、アプリの解析から始まります。「A2B攻撃」と名付けられたこの手口では、一般に公開されているAndroidアプリを解析し、その情報を悪用して、アプリの接続先のサーバーを攻撃します[10]。狙われるのは、認可の不備(IDOR)のほか、SSRF(サーバーに意図しない通信をさせる脆弱性)、RCE(外部から不正なコマンドを実行される脆弱性)、SQLインジェクションといった、サーバー側の脆弱性です[11]。同様の問題は、iOSアプリやWebサービスでも起こり得るとされています[10]。JPCERT/CCも10月15日、攻撃元のサーバーで、攻撃者がAndroidアプリの配布ファイル(APKファイル)を解析し、関連するAPIにSSRFなどの脆弱性がないかを調べていた痕跡を確認したと公表しています[17]。手口に新しい名前が付いてはいますが、突かれているのは、認可や入力値の確認といった基本の不備と考えられます。
Webシェルの設置
10月9日の更新で加わった手口です。公開しているWebサーバーからアクセスできるアプリケーションサーバーに、簡易なWebシェルが置かれた事案が確認されています[1]。Webシェルとは、外部から不正に操作するためのプログラムです。
推測されやすいパスワード
推測されやすいIDとパスワードが使われ、不正にログインされた事例があります[8]。
委託先・グループ会社・クラウドサービス
自社の外側から入られるケースもあります。親会社の不備で、子会社の人事データが漏えいした事例があります。利用していたクラウドサービスの事業者が、不正アクセスを受けた事例もあります[8]。国家サイバー統括室は、比較的防御の弱い委託先企業などを足掛かりに侵入する手口にも触れています[9] 。
弱点を探す動き
数字も一つ紹介しておきます。警察庁のセンサーが検知した脆弱性探索行為などの不審なアクセスは、2026年上半期に1日・1IPアドレスあたり13,687件で、前年比50.7%の増加でした [13] 。警察庁の資料は2026年上半期を対象としたもので、今回の一連の事案には触れていません。それでも、弱点を探す動きが広く続いていることはうかがえます。
AIが原因なのか
では、AIはどうでしょうか。国家サイバー統括室は、AIの悪用を含むサイバー攻撃の手法が高度化・巧妙化していると述べています[9]。NICTも、AIの活用によってアプリの解析や脆弱性の発見が効率化され、A2B攻撃のような手口がより多くのシステムに広がる可能性を指摘しています[10]。さらにJPCERT/CCは、攻撃に使われた可能性のあるサーバーを調べる過程で、攻撃者がAIを利用して、既知の脆弱性のスキャンやAPI経由での攻撃などを実施していたことを確認したと公表しています[17]。上に挙げた手口の多くは、既知の脆弱性や設定・認証の不備など、以前から対策が呼びかけられてきた種類の弱点を突くものと考えられます。AIによる攻撃の効率化に備えるうえでも、まずは自社の基本の対策を確かめることが望ましいです。
被害が起きたときの影響と、前提にすべきこと
個人情報や業務情報が流出すると、どうなるのか。国家サイバー統括室は、事業停止や顧客対応など、多方面にわたる経営リスクに発展し得ると指摘しています [9] 。
IPAは、情報漏えいによって顧客や取引先の信頼を失い、業績が悪化することもあると述べています [14] 。低下した社会的信用の回復には時間を要する、とも書いています [14] 。
ここで、ぜひ前提にしておきたい指摘があります。国家サイバー統括室の「侵入を完全に防ぐことは困難です」という一文です [9] 。同室は続けて、不審な挙動の早期発見と迅速な対応が、被害の発生と拡大の防止につながるとしています [9] 。防ぐ対策に加えて、異常に気づき、すばやく動ける態勢も備えておくことが望ましいです。
立場ごとに、いま取り組むこと
では、具体的に誰が何をすればよいのでしょうか。各機関の資料が求める対応を、四つの立場に分けて整理しました(図3)。もっとも、ここに挙げたのは主なものを抜き出した一例にすぎません。これだけやれば万全、というわけではありませんので、自社の事情に合わせて肉付けしながら使っていただければと思います。
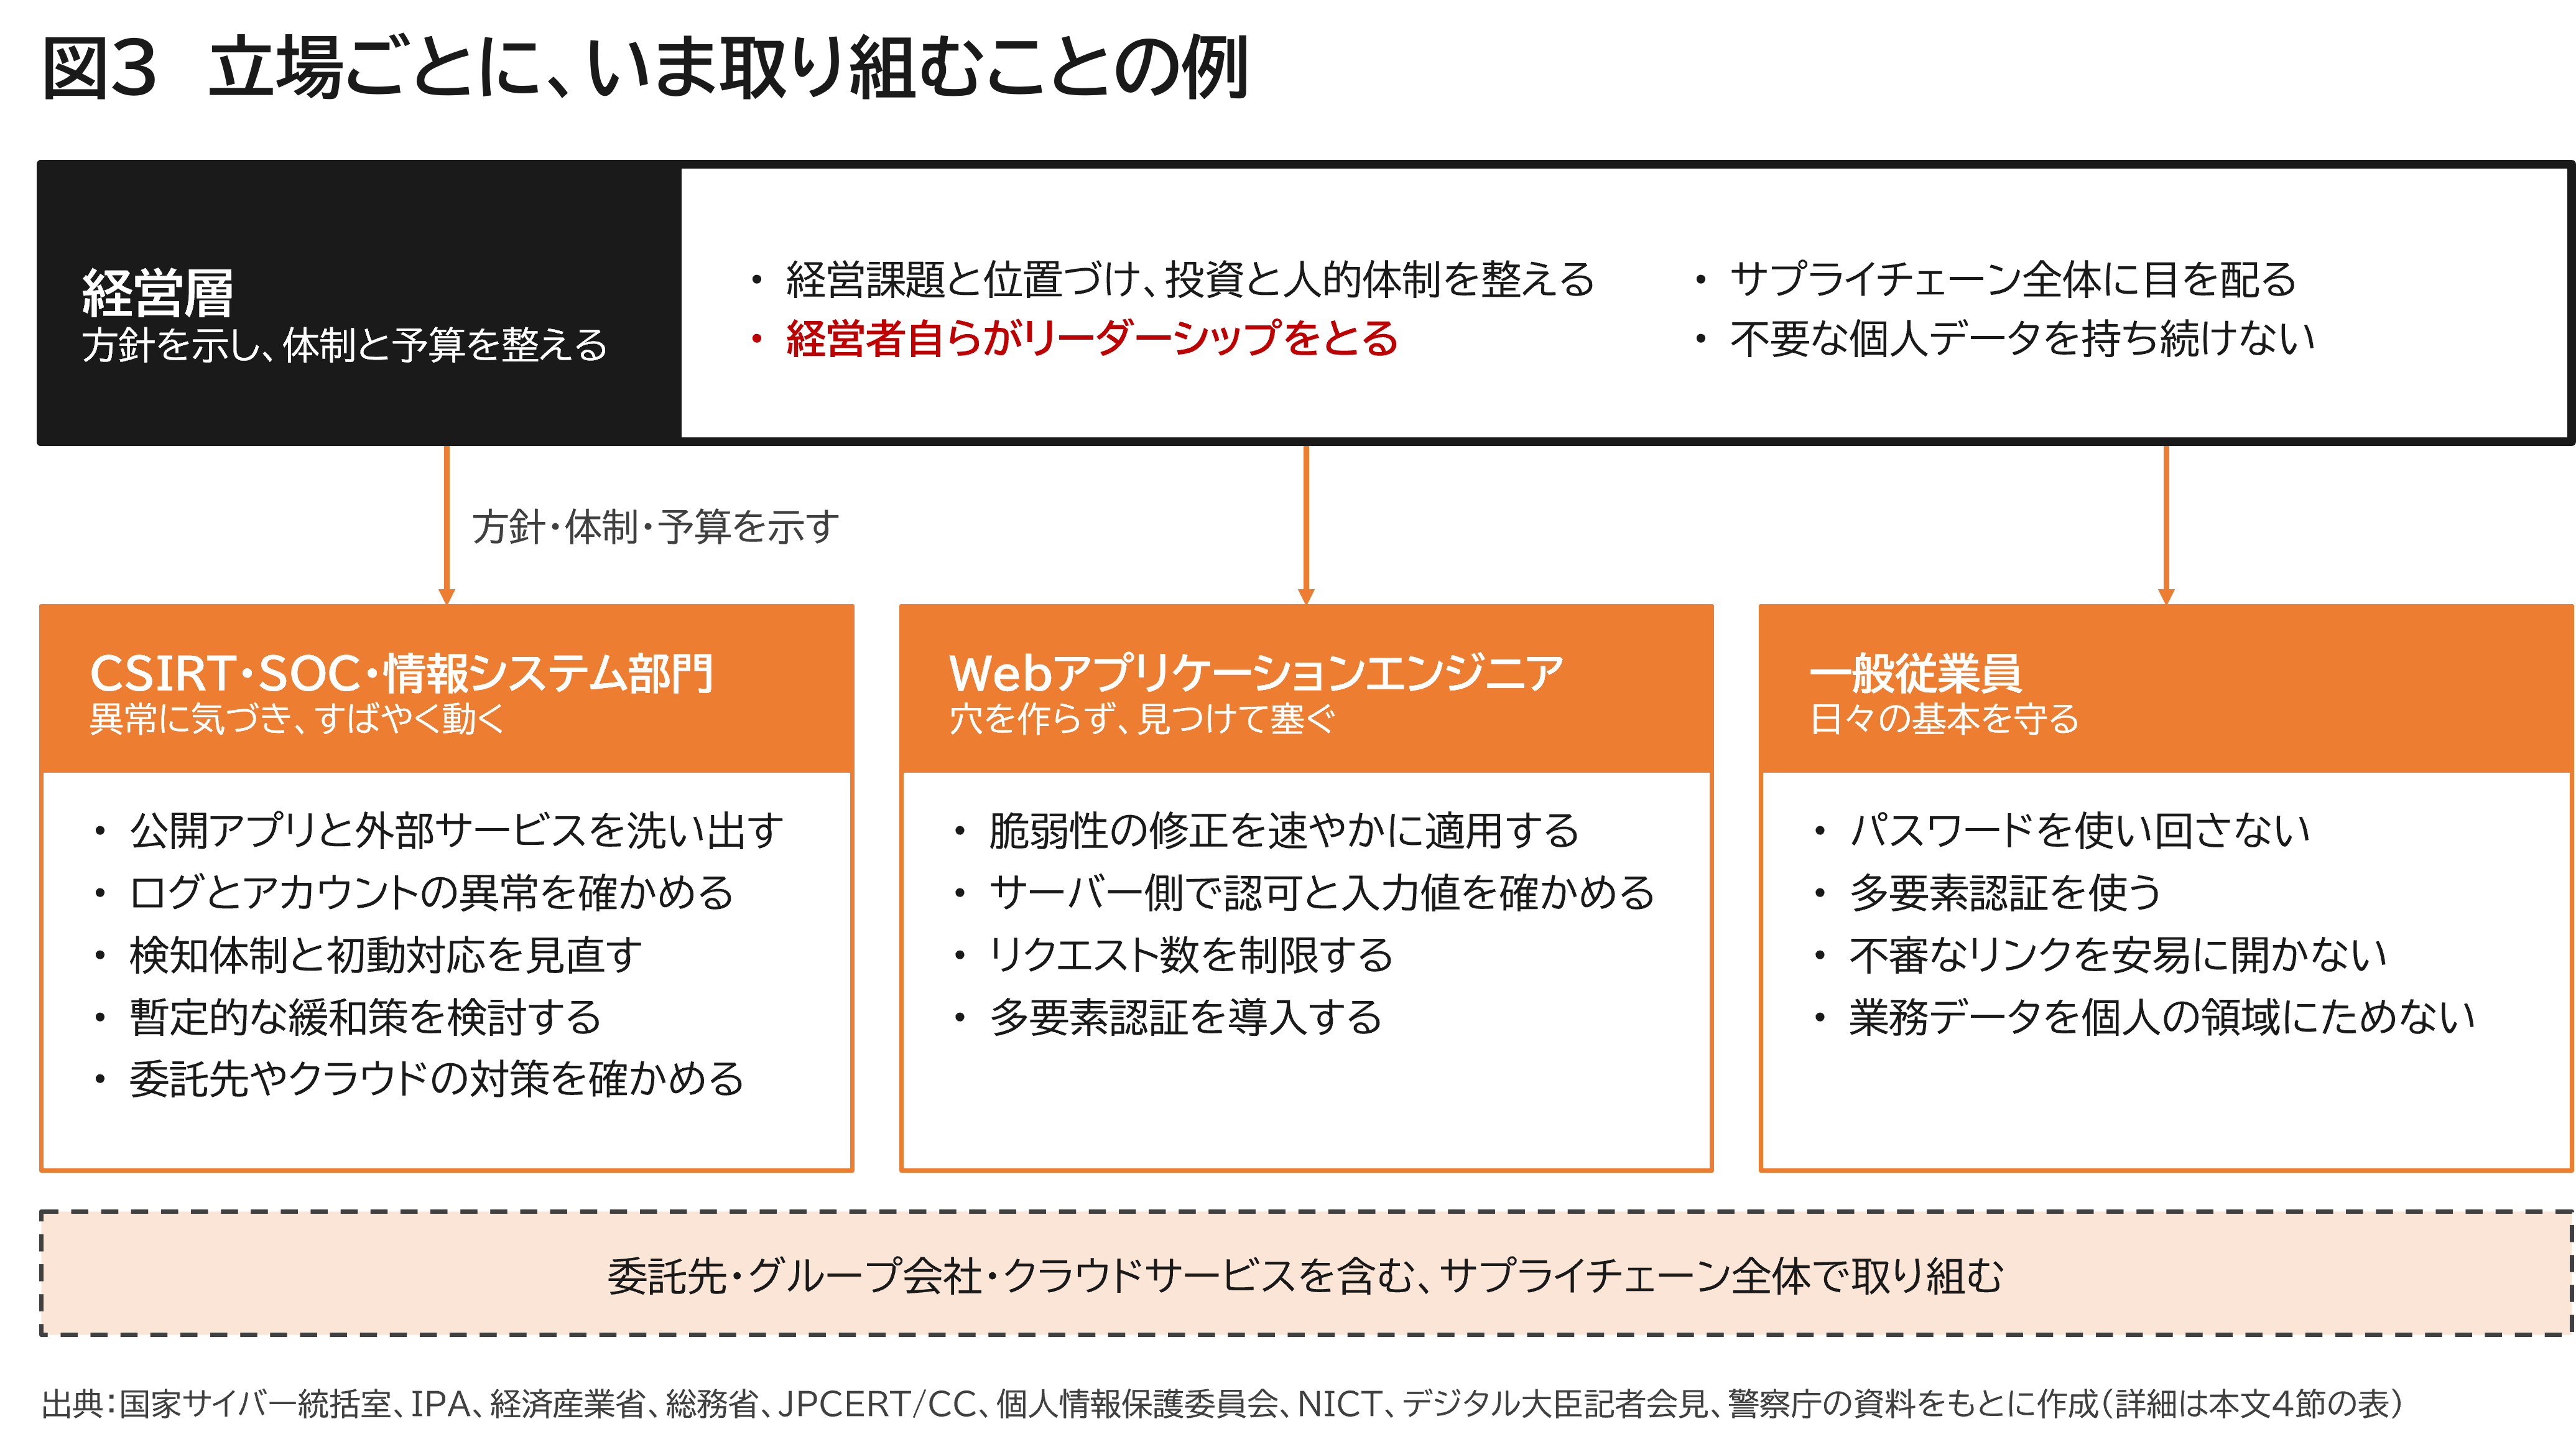
図3:立場ごとに、いま取り組むことの例。太線の枠が経営層、破線の枠がサプライチェーン全体を表します。各項目の詳細と出典は、4節の表に示します。(出典:[1][2][3][5][6][8][9][11][15][17]をもとに作成)
規模の小さな組織も、無関係とはいえないでしょう。個人情報保護委員会は、見直し予定の技術的安全管理措置の内容を先取りして示しました。そこには「中小規模事業者における手法の例示」の欄が設けられています [7] 。組織の規模にかかわらず、規模に応じた方法で、同じ措置を講じることが求められていると考えられます。WARNINGにも、経営層を交えて組織的に対応する必要があると書かれています [8] 。
1. 経営層:方針を示し、体制と予算を整える
|
No. |
取り組むこと |
出典 |
|
1 |
サイバーセキュリティ対策を経営課題と位置づけ、必要な投資と人的体制を整える |
|
|
2 |
経営者自らがリーダーシップをとり、対策を進める |
|
|
3 |
自社だけでなく、委託先や取引先を含むサプライチェーン全体に目を配る |
|
|
4 |
不要な個人データを持ち続けない方針を決める |
|
|
5 |
平時から緊急時まで、関係者と積極的にコミュニケーションをとる |
No.4について、少し補足します。背景にあるのは、個人情報保護法第22条です。利用する必要がなくなった個人データを、遅滞なく消去するよう努めることを事業者に求める規定です [16] 。ただし、個人情報保護委員会は、法令で保存期間が定められている場合はこの限りではないとしています [7] 。
また、経済産業省は、所管業界の事業者に対し、被害が起きたときに同省の担当課室へ情報を提供するよう協力を求めています[6]。
2. CSIRT・SOC・情報システム部門:異常に気づき、すばやく動く
|
No. |
取り組むこと |
出典 |
|
1 |
外部に公開しているアプリやサービスと、利用中の外部サービス(クラウド、VPNなど)を洗い出す |
|
|
2 |
各サービスのログとアカウントに異常がないかを確かめる(作ったはずのないアカウントがないか、無効にしたはずのアカウントが有効になっていないかなど) |
|
|
3 |
不正アクセスの検知体制と、検知したときの初動対応を見直す。侵害後の横展開への対策も見直す |
|
|
4 |
異常が見つかったら、速やかにインシデントとして扱い、専門の事業者に詳しい調査を依頼する |
|
|
5 |
被害の発生や拡大を防ぐため、業務への影響を考えながら、国外などからのアクセスの一時的な制限や、不要なAPI・管理機能・検証環境へのアクセスの停止または制限といった暫定的な緩和策を検討する |
|
|
6 |
公的機関やセキュリティベンダーなどが公表する不審なIPアドレスやログの痕跡などの情報を、当面は重点的に集め、調査に生かす |
|
|
7 |
委託先や利用しているクラウドサービスの対策状況を確かめる |
|
|
8 |
保存期間を過ぎたデータや、利用目的を終えたデータを残さない |
3. Webアプリケーションエンジニア:穴を作らず、見つけて塞ぐ
|
No. |
点検の観点 |
出典 |
|
1 |
既知の脆弱性を修正したアップデートを、速やかに適用しているか |
|
|
2 |
管理機能など、業務上不要な機能やサービスを外部に公開していないか |
|
|
3 |
公開していないものも含め、すべてのAPIについて、認可と入力値の確認をサーバー側で行っているか(アプリ側の制御だけに頼らない) |
|
|
4 |
単位時間あたりのリクエスト数を制限しているか(ログインやパスワード再設定などは個別に)。利用地域が限られるサービスでは、アクセス元の地域を制限しているか |
|
|
5 |
APIのトークンに最小限の権限と有効期限を設け、不要になれば無効にできるか |
|
|
6 |
IDなどの値に、推測しにくいランダムな値を使っているか |
|
|
7 |
推測されやすいパスワードを禁止し、多要素認証を導入しているか |
|
|
8 |
ログの取得内容と保持期間を見直しているか |
|
|
9 |
API の認証に使う秘密鍵や、有効期間の長い認証情報を、アプリに埋め込んでいないか |
|
|
10 |
外部URLの内容を取得するAPIで、アクセス先を制限し、リダイレクト後の宛先も検証しているか |
社内向けのシステムも、忘れずに同じ観点で点検してください。BIツールや従業員向けの管理システムなどです。JPCERT/CCも、こうしたシステムの点検を推奨しています [1] 。
スマートフォンアプリを公開している場合は、もう一つ心に留めておきたい点があります。NICTは、公開アプリが解析されること自体を完全に防ぐのは困難だとしています。そのうえで、アプリの内部構造やAPIの仕様が攻撃者に知られた場合でも、サーバー側の安全性が確保されるように設計・運用することが重要だと述べています[11]。
4. 一般従業員:日々の基本を守る
|
No. |
取り組むこと |
出典 |
|
1 |
パスワードを使い回さず、サービスごとに異なるものにする |
|
|
2 |
スマートフォンでの認証やワンタイムパスワードなど、多要素認証を使う |
|
|
3 |
不審なメールやSMSのリンクを安易に開かず、公式サイトや公式アプリから確かめる(流出元の企業をかたる偽メールにも注意する) |
|
|
4 |
業務データを、組織が管理していない個人の領域にためない |
No.1からNo.3は、デジタル大臣と警察庁が個人に向けて呼びかけた対策です[2] [15]。とはいえ、職場の端末やアカウントを守るうえでも、そのまま役立つと考えられます。No.4は、従業員が個人の管理する領域に保存していたデータまで漏えいした事例に基づきます。本来は消去すべき古いデータも含まれていたため、被害の範囲が大きくなりました[8]。
トレノケートの研修サービス
トレノケートでは、立場や役割に応じたセキュリティ研修をご用意しています。各コースの詳細は、コース名のリンク先でご覧いただけます。
① 経営層・リスク管理の担当者向け
- 情報セキュリティ対策 CSIRT基礎編 ~インシデント対応の基本とフローを理解する~ (SCC0609G、1日間)
- 経営層向けセキュリティトレーニング (SCC0402R)
- プラス・セキュリティトレーニング応用ーサプライチェーンのセキュリティリスクマネジメント実践編 (SCC0407R。危機管理の担当者向け。基礎コースの受講が前提。)
- プラス・セキュリティトレーニング応用ー資産別リスクアセスメント実践編 (SCC0405R。資産管理の担当者向け。基礎コースの受講が前提。)
② CSIRT・SOC・情報システム部門向け
- 情報セキュリティ対策 CSIRT基礎編 ~インシデント対応の基本とフローを理解する~ (SCC0609G、1日間)
- 情報セキュリティ対策 CSIRT実践編 ~サイバー攻撃の分析と対応を体験する~ (SCC0488G、1日間)
- 情報セキュリティ対策 ログ分析編 ~攻撃の足跡を見逃さない技術~ (SCC0629G、2日間)
- Webサーバ プロアクティブリスク対策トレーニング (SCC0610R、1日間)
- 脆弱性管理コース (SCC0645R、1日間)
③ Webアプリケーションエンジニア向け
穴を作らない
- 情報セキュリティ対策 Webアプリケーション編 ~堅牢なシステム開発のポイント~ (SCC0617G、2日間)
-
セキュリスト(SecuriST)(R)|セキュアWebアプリケーション設計士
(SCC0332R、1日間)
Webセキュリティ設計実装講座~Webサイト開発で知っておきたいセキュリティ設計と実装の考慮~ (SCC0198R、1日間) - スマホアプリセキュリティ対策講座 (SCC0524R、2日間)
穴を見つける
- Webアプリケーション脆弱性診断ハンズオンコース (SCC0302R、2日間)
- プラットフォーム脆弱性診断ハンズオンコース (SCC0301R、1日間)
- 情報セキュリティ対策 実践編 ~使って学ぶセキュリティシステムの実装と管理~ (SCC0628G、2日間)
- Security Engineering on AWS (AWC0079V、3日間)
- 情報セキュリティ対策 技術概要編 ~セキュリティを支える基礎技術~ (SCC0160G、2日間)
- セキュリティ・バイ・デザイン講座 (SCC0644R、1日間)
④ 一般従業員向け
- 情報セキュリティ対策 リテラシー編 ~組織の一員としての必須知識~ (SCC0159G、1日間)
- 1日でわかる!情報セキュリティ10大脅威の攻撃手法とその対策 (SCC0272G、1日間)
研修の一覧は、 セキュリティ 集合研修一覧 にまとめています。どのコースが合うか迷われたときも、どうぞお気軽にご相談ください。
まとめ
相次ぐ不正アクセスで狙われているのは、既知の脆弱性や設定・認証の不備といった基本の穴と考えられます。政府と関係機関は、それぞれの立場から、基本的な対策の再確認と点検を呼びかけています。
侵入を完全に防ぐことは困難とされています[9]。だからこそ、異常に早く気づいて動ける態勢を備えることが望ましいです。そのうえで、経営層が方針と体制を示し、CSIRT・SOC・情報システム部門、エンジニア、一般従業員がそれぞれの役割を果たしていく。それが大切だと私たちは考えます。
みなさまの組織では、4節の表のうち、どの項目をもう確かめられているでしょうか。育成計画や研修コースについては、トレノケートにお気軽にお問い合わせください。
参考情報
本文中の[ ]内の番号は、次の資料に対応します。
[1] JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(JPCERT-AT-2026-0030、2026年10月8日公開、10月9日更新)
[2] 警察庁サイバー警察局「サイバー警察局便り R8 Vol.19『情報流出に注意』」(2026年10月8日掲載)
[3] 独立行政法人情報処理推進機構(IPA)「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日)
[4] 金融庁「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について(注意喚起)」(2026年10月9日)
[5] 総務省「不正アクセスによる情報漏えい等の事案を踏まえた対応について(注意喚起)」(2026年10月9日)
[6] 経済産業省 商務情報政策局 サイバーセキュリティ課「不正アクセスによる情報漏えい等の事案を踏まえた注意喚起及び情報提供に係る協力依頼」(2026年10月9日)
[7] 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日)
[8] 個人情報保護委員会「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」(2024年12月11日、2026年10月7日改訂)
[9] 内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)
[10] 国立研究開発法人情報通信研究機構(NICT)「【注意喚起】 相次ぐ情報漏えい、その原因の一つは『アプリ解析からのサーバ攻撃』」(2026年10月13日)
[11] 国立研究開発法人情報通信研究機構(NICT)サイバーセキュリティネクサス(CYNEX)脅威情報分析チーム LETTICE「【注意喚起】相次ぐ情報漏洩、その原因の一つは『アプリ解析からのサーバ攻撃』― AIで高度化する脆弱性探索、Androidアプリを手がかりにしたA2B攻撃に注意 ―」(2026年10月13日。本文PDFはRev 1.1)
[12] 総務省「不正アクセスによる情報漏えい等の事案を踏まえた対応について(公開アプリの解析情報を悪用した攻撃への注意喚起)」(2026年10月13日)
[13] 警察庁サイバー警察局「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)
[14] 独立行政法人情報処理推進機構(IPA)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年3月27日公開)
[15] デジタル庁「古川大臣記者会見」(令和8年10月6日)
[16] e-Gov法令検索「個人情報の保護に関する法律」(平成15年法律第57号)第22条
[17] JPCERT/CC「連続不正アクセス事案の攻撃手法に関する調査」(JPCERT/CC Eyes、2026年10月15日)
※文中の情報は、2026年10月16日時点の公表情報に基づきます。