自社に不足しているのはどの人材?人材タイプ別に見るセキュリティ体制セルフチェック
企業全体のセキュリティ体制の中で、どこが自社の弱みか明確になっていますか?
本記事では、チェックリストを通して自社で不足しているタイプを可視化していきます。
2026年10月に施行された「サイバー対処能力強化法」や、2026年度末の運用開始が予定される「SCS評価制度」など、国によるセキュリティ関連の制度整備が相次ぐなか、多くの業界・業種でセキュリティ体制の強化が求められています。このとき、SOCやCSIRTなどを担う「セキュリティの専門人材」の採用や育成を考える企業は多いのですが、組織全体を守ることができるのは、専門家だけではありません。
企業によっては、セキュリティ体制上の最大の懸念が
「管理職にセキュリティ知識が不足している」
「一般社員のリテラシー不足が原因」
など、セキュリティ担当者以外の部分で課題がある場合もあるためです。
ですので、ひとくちに「セキュリティ人材」といっても、求められる役割はさまざまです。職種や役割が違えば、身につけるべきスキルや知識も当然異なります。
この記事では、セキュリティ人材を下記の5つの役割に分類しています。
※なお、以下のチェック項目は、自組織の状況に気づいていただくためのサンプルであり、各役割に求められる要件を網羅するものではありません。自組織に必要な人材を本格的に定義・配置する段階では、「サイバーセキュリティ人材フレームワーク2026」(内閣官房国家サイバー統括室)、「ITSS+(プラス)セキュリティ領域」(情報処理推進機構)、「サイバーセキュリティ経営ガイドライン」(経済産業省、情報処理推進機構)といった公的なフレームワーク・ガイドラインをあわせてご検討ください。
それでは、それぞれのタイプの解説とチェックリストを順番に見ていきましょう。
目次
セキュリティ人材 5つのタイプ
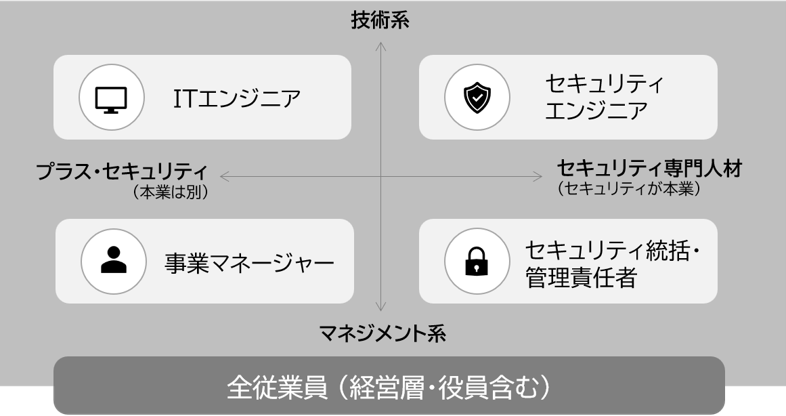
タイプ1 全従業員:日常業務に潜むリスクへの対応
セキュリティはIT部門や専門家だけが担うもの、と思われがちです。しかし実際には、日常業務の何気ない行動にもセキュリティリスクが潜みます。生成AIを安全に使い、フィッシングに騙さられることなく、情報漏洩を防ぐ。そうした全従業員の日々の行動こそが、組織の安全を大きく左右するのです。
以下のチェック項目の中で、あなたの職場に当てはまるものはいくつありますか?
- 生成AIに、会社の機密情報や顧客の個人情報を入力している社員がいる
- 職場で写真や動画を撮影し、業務情報などが写り込んだままSNSに投稿している社員がいる
- 打ち合わせの内容や仕事のメモを、個人のスマートフォンやタブレットに残している社員がいる
- ホテルや空港、カフェのフリーWi-Fiに、業務で使うPCやスマートフォンを接続している社員がいる
- 業務で使うサービスで、2段階認証やパスキーを有効にしていない社員がいる
あてはまる項目が多い組織ほど、まずは全従業員のセキュリティリテラシーの向上が必要です。
タイプ2 事業マネージャー:
セキュリティは、管理職の仕事でもある
多くの管理職は売上や品質など、業績に直結することについての経験・知識は豊富ですが、セキュリティやコンプライアンスまで精通しているマネージャークラスの人材は少ないのではないでしょうか。
しかし、現場への影響力が高い立場であるからこそ、「組織の安全」を守るために抑えておくべきポイントや果たすべき役割があります。
あなたの職場では、以下の役割を担える人はいますか?
- 求められるセキュリティの要件や基準に対して、組織内で対応すべきものと外部の専門サービスに委託すべきものとの切り分けを行う
- 企画・設計段階から、サイバーセキュリティ対策を考慮した開発・運用体制を構築する
- 業務で取り扱う個人情報や機密情報の管理・運用、インシデント発生時の運用ルールを定める
- 組織および従業員のコンプライアンス意識を向上させ、社内ルール等の管理を行う
- 組織のサイバーセキュリティ人材の育成・確保の方針を策定する
あてはまる項目が少ない組織ほど、マネジメント層が「管理職としての安全管理」を身につける必要があります。
タイプ3 セキュリティ統括・管理責任者:
セキュリティの旗振り役
組織のセキュリティは全社で取り組むべき課題ですが、だからこそ、その旗振り役となるセキュリティの統括・管理責任者の存在は重要です。予算や方針、体制、採用や教育などの人材計画などを決める人がいないと、対策が個別になり、社内の動きがバラバラになってしまいます。
あなたの職場では、以下の役割を担える人はいますか?
- 組織全体のサイバーセキュリティリスク管理体制を構築し、それぞれの役割における責任範囲を明確にする
- 組織のサイバーセキュリティ戦略やポリシー等を策定し、対応方針を組織の内外に宣言する
- 組織のサイバーセキュリティのための予算を確保し、組織体制を構築する
- 組織のシステムのセキュリティ確保に対する責任を持つ
- 従業員向けやセキュリティ担当者向けなどの研修等のための予算を確保し、継続的に役割に応じたセキュリティ教育を実施する
あてはまる項目が少ない組織ほど、セキュリティ戦略・統括・監査を専門に担う経営・管理人材の育成・確保が急務です。
タイプ4 ITエンジニア:
安全なシステム開発や運用に必要なもの
ITの活用とセキュリティは、切り離せない要素です。ITインフラやネットワーク、アプリケーションなどの設計・開発・運用を担う各IT技術者や情報システム部門にも、セキュリティの視点を足すことは重要です。特に最近は、クラウドやDevOps、AI活用が進んでいるため、セキュリティ・バイ・デザインの考え方が重要になります。
あなたの職場では、以下の役割を担える人はいますか?
- ネットワークの設備や機器・ソフトウェアについて、情報漏洩のリスクを低減できるよう、適切な設定を行う
- 「セキュリティ・バイ・デザイン」の考え方に則り、システム開発の企画段階からセキュリティを実装する
- 新規にクラウドサービスを選定する際に、各サービスの機能や価格だけではなく、セキュリティリスクや対策についても加味した上で選択する
- 代表的な攻撃手法とその仕組みを理解した上で、ITシステムの開発や運用を行う
- 組織で扱うデータを適切に保護するためのアクセス制御、認証及びバックアップ等の管理策を実施する
あてはまる項目が少ない組織ほど、ITエンジニアのセキュリティに関する知識・スキルが不足しています。本業は「ITサービスの提供」だとしても、サイバーセキュリティに対する意識や知識が欠けていると、組織全体のリスクが高まる可能性があります。
タイプ5 セキュリティエンジニア:
攻撃を防ぎ、対処する専門家
サイバーセキュリティは全社で取り組むべき時代ですが、SOCやCSIRT、脆弱性の診断、フォレンジックなどを担う、セキュリティの専門家の存在は引き続き重要です。攻撃がますます高度化・多角化する中で、組織の防御力を高め、いざという時の対処を早めることは被害の低減につながります。
あなたの職場では、以下の役割を担える人はいますか?
- セキュリティインシデントを検知し、関係各所へ連携する
- 社内のソフトウェアやシステム、ネットワーク等に、脆弱性がないか評価する
- 組織内外の情報セキュリティに関する情報を収集・分析し、分析結果を管理及び共有する
- インシデント発生時、発生したインシデントに対する調査、分析、評価、復旧を行う
- インシデントが発生した際に、デジタルデータの証拠保全対象を判断し、適切なツールで証拠保全を行う
あてはまる項目が少ない組織ほど、組織のセキュリティ課題そのものを解決する技術人材が不足しています。SOC・CSIRT・脆弱性診断・フォレンジックなど、さまざまな業務があり、いずれもサイバー攻撃に対するより深い理解や、それらを防御・対処する高度な技術が求められます。
まとめ
組織のセキュリティ体制を強化するためには、専門家を増やすだけではなく、組織に必要な役割をバランスよく配置・育成することが重要です。その第一歩が、この記事のチェックリストで自社に不足している役割・人材タイプの可視化となります。
人材タイプのより詳しい解説は、セキュリティ人材マップでご確認ください。
トレノケートでは、「プラス・セキュリティ人材」の育成を中心に、組織のセキュリティ強化を人材面から支援しています。課題の整理から育成計画の策定、研修の実施までトータルにご支援が可能です。
セキュリティ人材の育成にお悩みの方は、ぜひトレノケートに一度ご相談ください。
-
課題がまだ曖昧なところから整理したい方: 人材育成お悩み相談室
-
育成計画や研修をご検討中の方: お問い合わせ窓口
-
どのような研修があるか確認したい方: 役割・人材タイプ別の研修一覧
※ 本記事のチェック項目は、下記を参考に昨今のセキュリティの話題を鑑み、当社が作成したものです。
「5分でできる!情報セキュリティ自社診断」 (IPA)
「サイバーセキュリティ人材フレームワーク2026」(内閣官房国家サイバー統括室)
「サイバーセキュリティ経営ガイドライン Ver3.0」(経済産業省、IPA)
「サイバーセキュリティ体制構築・人材確保の手引き 第2版」(「サイバーセキュリティ経営ガイドライン Ver3.0」付録F) (経済産業省、情報処理推進機構)