個人情報が漏洩したら、まず何をする? 日常生活を守るために個人ができる対策【2026年10月版】
この記事で分かること
-
情報漏洩を知ったとき、最初に行うこと
-
漏洩した情報の不正利用を防ぎ、早く気付き、被害の広がりを抑える方法
-
漏洩した情報の種類ごとの対応
一番お伝えしたいこと
情報漏洩を知っても、まずは恐怖や不安に振り回されないでください。公式情報で何が漏洩したのかを確かめ、必要な対処を一つずつ進めましょう。
普段使っている通販サイトやネットサービスから、「不正アクセスにより個人情報が流出した可能性がある」というニュースやお知らせが届く事例が後を絶ちません。「もしかしたら、利用している自分も被害に遭っているのでは……」と、胸騒ぎを覚えた経験がある方も多いのではないでしょうか。
「自分の情報が漏れたかもしれない」となると、誰でも落ち着かない気持ちになりますよね。
残念ながら、企業やサービスから情報が漏れること自体を、個人の努力で防ぐのは困難です。けれども、できることはちゃんとあります。漏洩した情報を悪用されないようにすること。悪用に早く気付くこと。そして、被害が広がらないように抑えることです。
目次
この記事をお読みいただく前に
本記事は、個人情報の漏洩への備えに関する一般的な情報をまとめたものです。掲載内容には万全を期しておりますが、その正確性や最新性を保証するものではありません。記事の内容を参考にどのように対応されるかは、読者の皆さまご自身のご判断でお願いいたします。恐れ入りますが、記事に沿って行った対応によって生じた結果について、当社は責任を負いかねます。あらかじめご了承ください。最新の情報は、各サービスや各機関の公式サイトでご確認ください。
本記事の内容は、2026年10月29日時点の情報に基づいています。
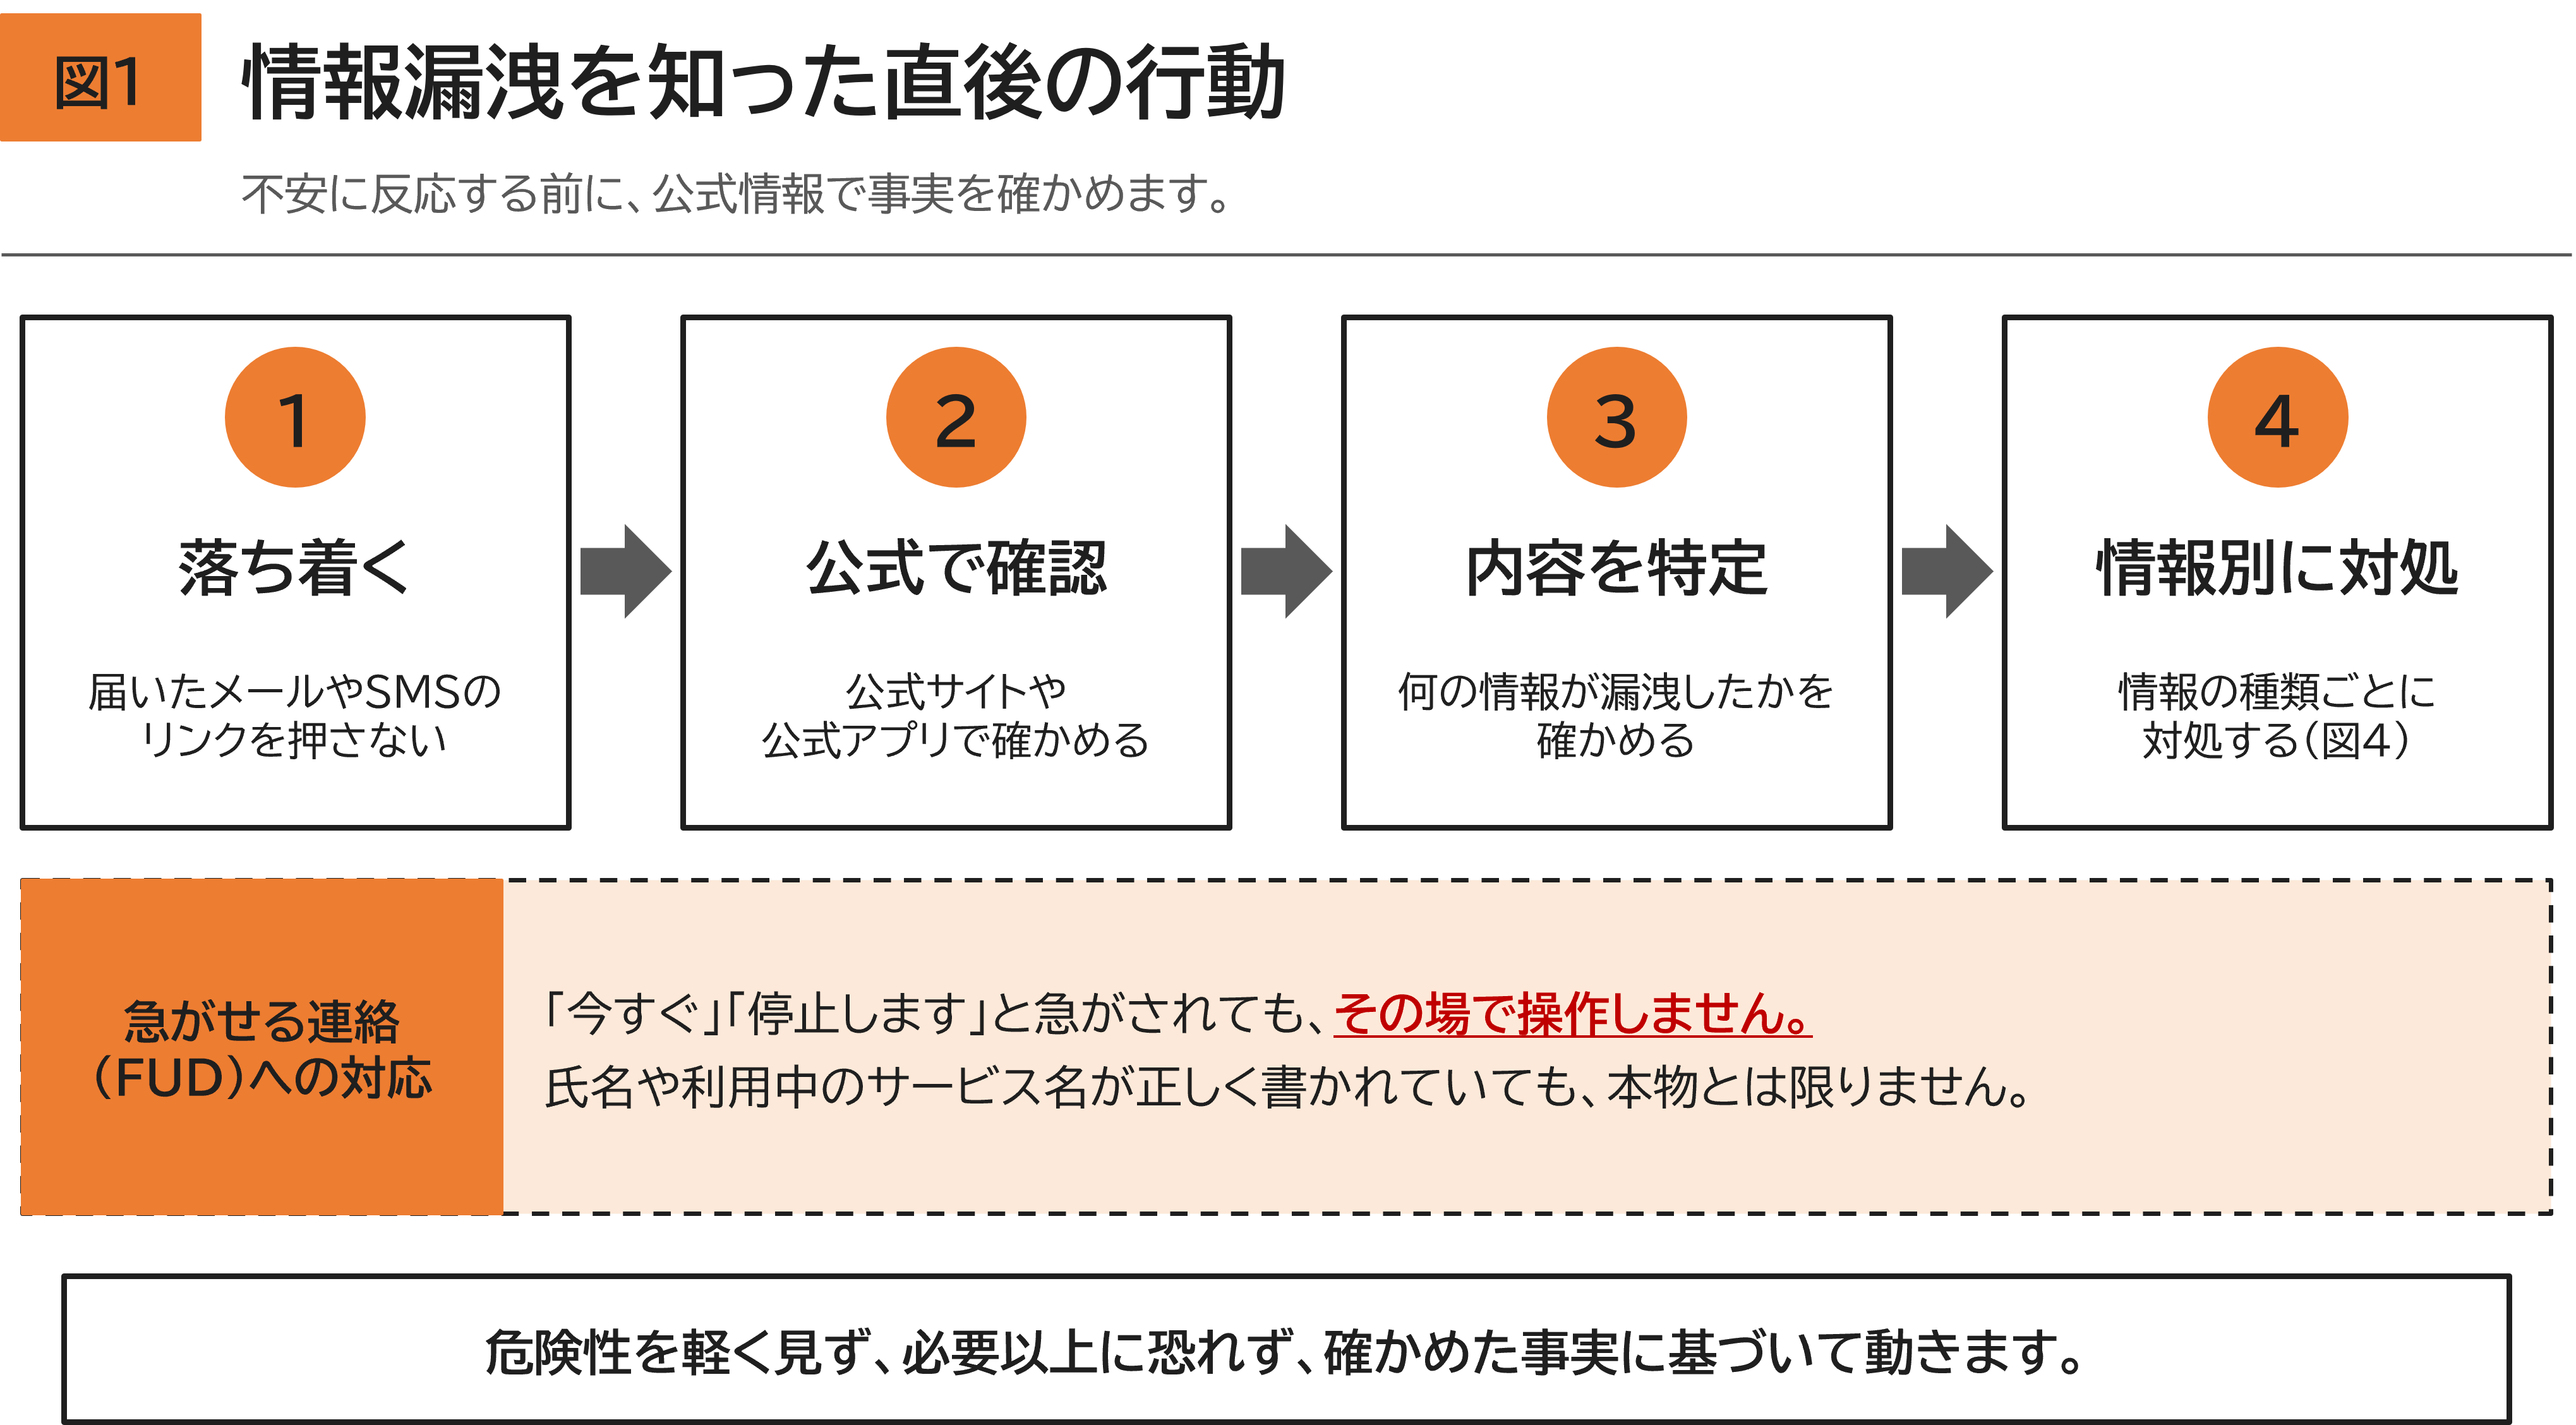
最初に行う4つのこと
- メールやSMS(携帯電話番号あてに届く短いメッセージ)のリンクを押さない [1] [3]
- 公式サイトや公式アプリで事実を確かめる [1]
- 何の情報が漏洩したのかを確かめる [1]
- 漏洩した情報に応じて対処する [1]
まずは、恐怖や不安に振り回されない
人の恐怖や不安、疑いの気持ちをあおって、判断を誤らせる手口があります。英語の頭文字を取って、FUD(Fear, Uncertainty and Doubt:恐怖・不安・疑念)と呼ぶこともあります。だます側は「今すぐ確認してください」などと急がせ、本物そっくりの偽の画面へ誘い込みます。
警察庁は、情報が流出した企業の名前をかたる偽メールに注意するよう呼びかけています [3] 。IPAも、偽メールに漏洩した本人の氏名が書かれている場合を想定しています [1] 。自分の名前や、使っているサービスの名前が正しく書かれていると、つい信じたくなります。ですが、それだけで本物と判断するのは困難です。
あわてて操作する必要はありません。公式アプリや、自分で前もって登録しておいたブックマーク(お気に入り)から開いて確かめましょう [1] [5] 。電話で問い合わせるときは、カードの裏面などに書かれた番号を使います。メールに書かれた番号には、かけないでください。
個人の対策は3段階で考える
IPAの個人向けの資料は、対策を「予防」「個人情報悪用の抑止」「早期検知」の三つに分けています [5] 。この記事では、これを基に、被害が起きた後の対応を加えて、次の3段階で整理しました。
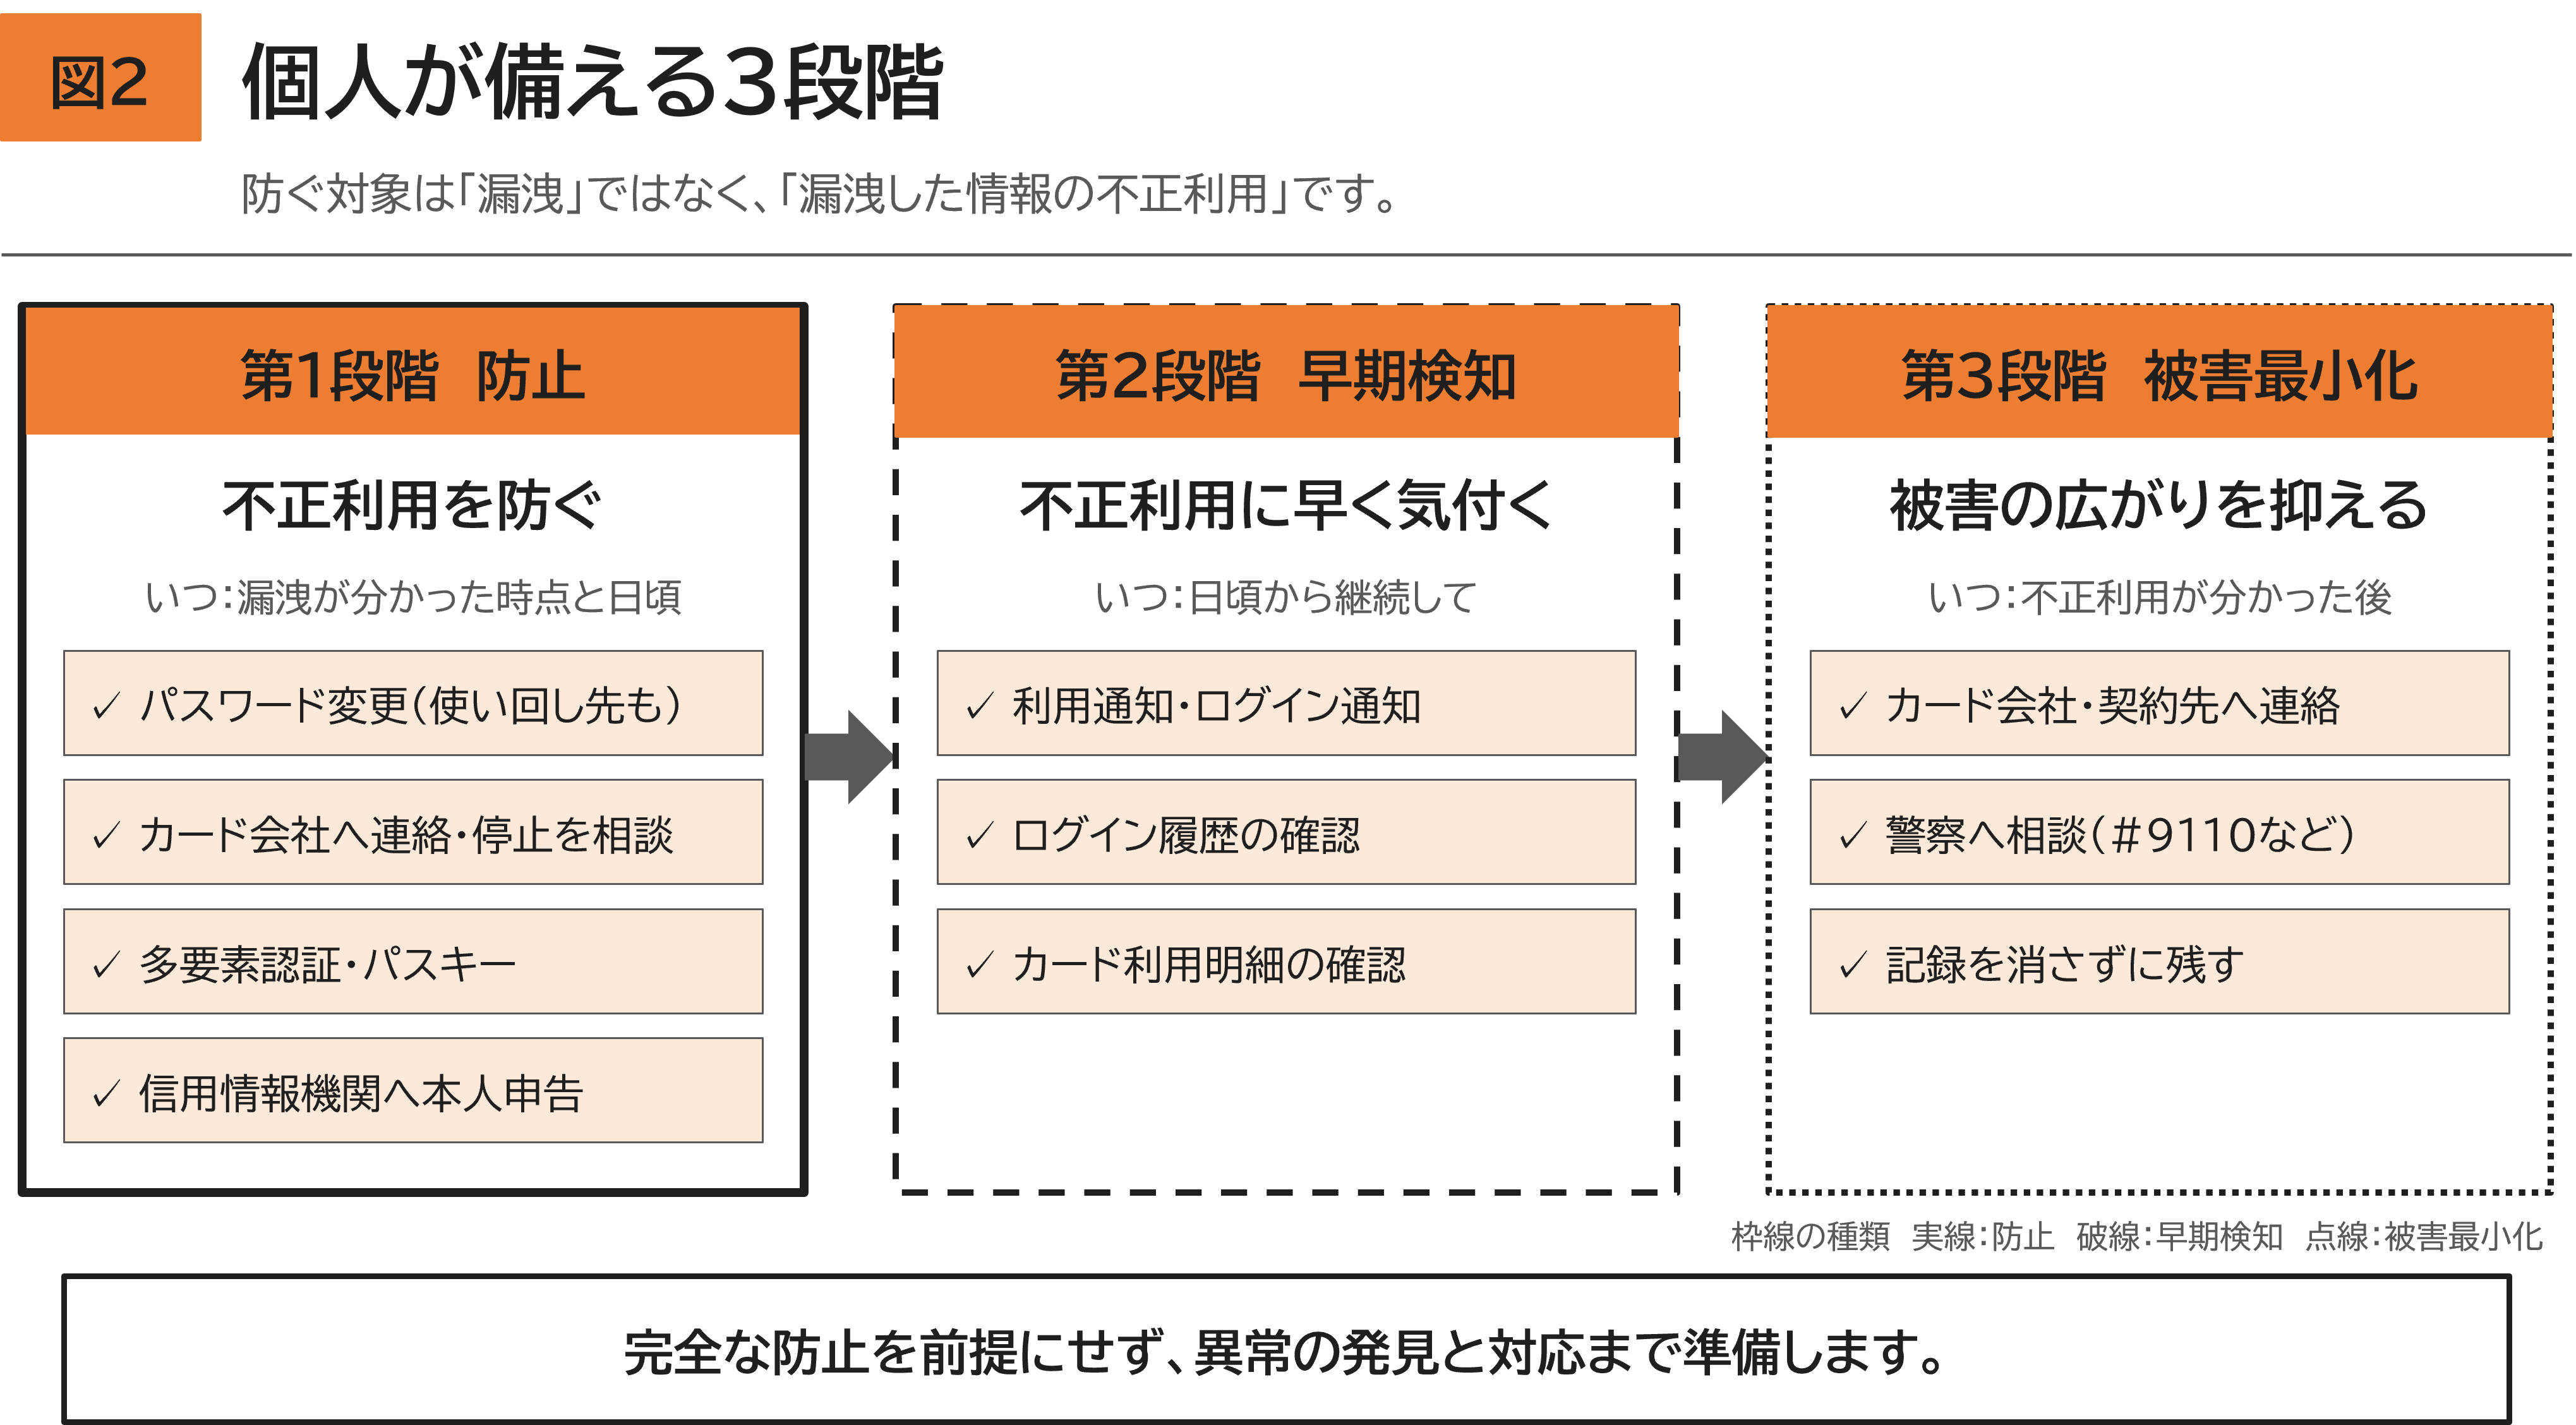
ここでいう「防止」は、企業やサービスからの漏洩を防ぐことではありません。漏洩した情報が、なりすましのログイン、カードの不正な支払い、なりすましの契約に使われるのを防ぐことです。
漏洩が分かった時点で行うパスワードの変更やカードの停止も、この「防止」に入ります。IPAも、これらを二次被害(漏洩に続いて起きる被害)を防ぐための対処と位置付けています [1] 。
企業向けの資料も、侵入を完全に防ぐのは難しいとしています。そのうえで、早く見つけて素早く対応するよう求めています [2] [4] 。この考え方は、個人の対策にもそのまま当てはまると考えられます。
IPAの資料でいう「予防」に当たる対策は、後半の「日頃から、登録する情報を減らす」で取り上げます。
第1段階 防止:不正利用を防ぐ
漏洩が分かったら、その情報を使えなくする
何が漏洩したかによって、行うことが変わります [1] 。
- ID・パスワード:漏洩したサービスのパスワードを、すぐに長く複雑なものへ変えます。同じパスワードをほかのサービスでも使っていたら、そちらも変えます [1] 。
- クレジットカード情報:カード会社に連絡し、身に覚えのない利用がないかを確かめてもらいます。カードの利用停止や再発行も相談します [1] 。
- メールアドレス・電話番号・住所・氏名:突然届くメールやSMSは、詐欺の偽メールと考えて無視します。心当たりのない着払いの郵便物も受け取りません [1] 。
- 本人確認書類(運転免許証など):信用情報機関への本人申告を検討します [1] 。詳しくは、この後で説明します。
- 株式会社シー・アイ・シー(CIC)「本人申告を申し込む」
- 株式会社日本信用情報機構(JICC)「本人申告コメントを申し込む(郵送)」
- 全国銀行個人信用情報センター(KSC)「本人申告の手続き」
盗まれたパスワードだけではログインできないようにする
パスワードは長く複雑にし、サービスごとに別のものにします [1] [5] 。とはいえ、全部覚えるのは大変です。覚えきれない場合は、パスワードを安全に保管して自動で入力してくれる「パスワードマネージャー」を使うのも一つの方法です [5] 。
多要素認証(Multi-Factor Authentication:MFA)は、ログインのときの本人確認を強める仕組みです。パスワードに加えて、スマートフォンに届く番号など、別の方法でも本人かどうかを確かめます。設定できるサービスでは、ぜひ有効にしておきましょう [1] [3] [5] 。
ただし、これで万全というわけではありません。偽サイトに入力させた使い捨ての確認番号(ワンタイムパスワード)を、だます側がすぐに使ってログインする手口もあります [5] 。確認番号は、偽サイトにも、電話の相手にも伝えないでください。
さらに安全な方法として、パスキーがあります。パスキーは、パスワードの代わりに、スマートフォンやパソコンの中にある「秘密鍵」でログインする仕組みです。秘密鍵とは、ログインのときの署名に使う、本人だけが持つ特別なデータのことです。IPAも、パスキーが使える場合はできるだけ使うよう勧めています [1] [5] 。
パスキーは、登録した本物のサイトの住所(ドメイン。URLの「yahoo.co.jp」のような部分)と結び付いています。そのため、見た目がそっくりの偽サイトでは、ログインに必要な署名が行われません。人間がURLを見比べなくても、偽サイトにだまされにくいのが大きな利点です。
一つだけ注意があります。パスキーを設定しても、パスワードでのログインが残るサービスがあります。その場合は、パスワードが漏洩した影響も残ると考えられます。パスワードを使わない設定を選べるサービスなら、その設定も検討しましょう。
→ パスキーの詳しい仕組みと注意点(トレノケート公式ブログ)
本人確認書類が漏洩したら、本人申告を検討する
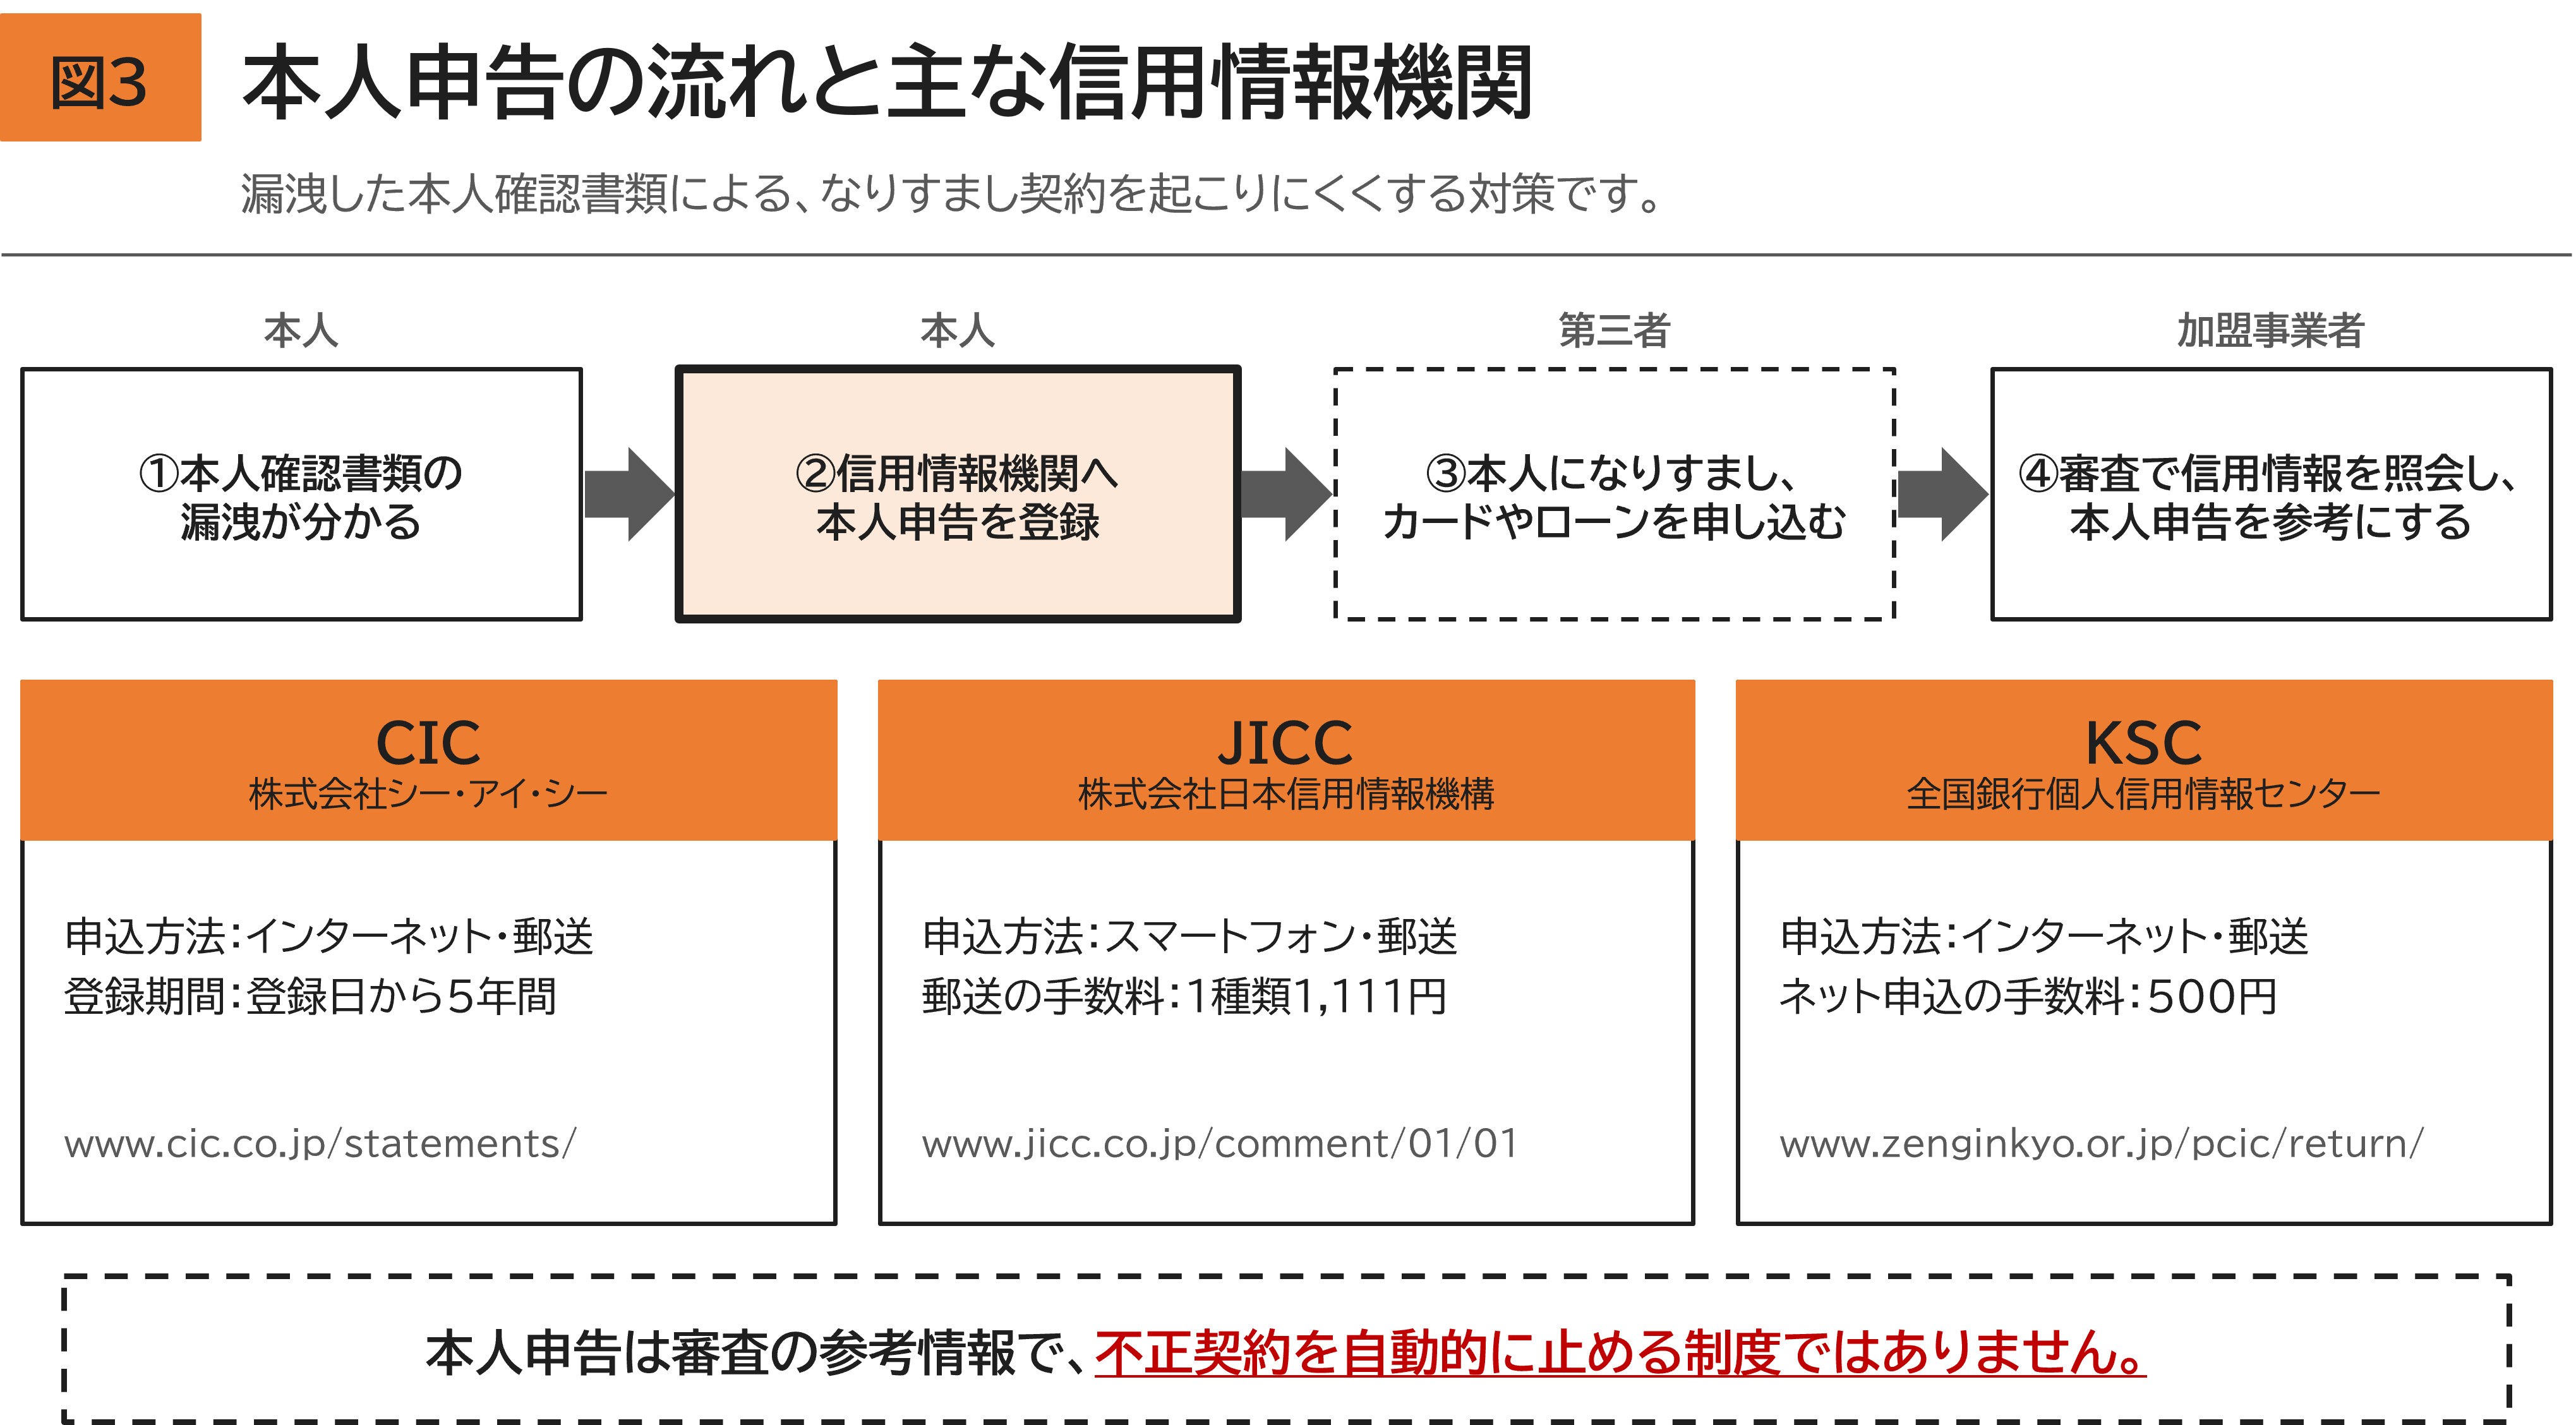
運転免許証などの画像が漏洩すると、他人があなたになりすまして、クレジットカードやローンを契約するおそれがあります [1] 。そこで役に立つのが、信用情報機関への「本人申告」です。
まず、信用情報機関について説明します。信用情報機関は、クレジットやローンの契約と支払いに関する情報(信用情報)を集めて管理し、加盟している会社に提供する機関です [6] [8] 。
「信用」と聞くと、人柄や世間の評判を思い浮かべるかもしれません。ですが、ここでいう「信用」は、そうした意味ではありません。お金を借りたり後払いで買い物をしたりしたときに、約束どおりに支払える人かどうか、という意味での信用です。
信用情報は、その判断の材料になる「実際の取引の記録」です [10] 。たとえば、どの会社とどんな契約をしたか、毎月きちんと支払っているか、残りはいくらか、といった事実が登録されています [11] [9] 。思想や信条、趣味などの情報は含まれません [11] 。クレジット会社などは、カードの発行やローンの審査のときに、この記録を参考にします [10] 。
本人申告は、「自分の名義が悪用されるおそれがある」ことを、この信用情報に登録しておく手続きです。本人確認書類の紛失や盗難、漏洩などが対象になります [8] 。加盟している会社は、審査のときにこの申告を参考にできます [8] 。ただし、本人申告は審査の参考情報です。不正な契約を自動的に止める制度ではありません [8] 。
本人申告は、漏洩そのものを防ぐ対策ではありません。漏洩した書類を使ったなりすまし契約を、起こりにくくする対策です。ですから、被害が出てからではなく、漏洩が分かった段階で検討しておきます [1] 。
主な信用情報機関と本人申告ページ
IPAは、次の3機関への相談を案内しています [1] 。
申込みの方法、必要な書類、手数料、登録される期間は、機関ごとに違います。たとえば、KSCのインターネットでの申告は、手数料が500円です [8] 。JICCの郵送での申込みは、コメント1種類あたり1,111円です [7] 。CICの登録期間は、登録日から5年間です [6] 。
どの機関に申告するか、最新の条件はどうなっているかは、各機関の公式ページで確かめてください。
第2段階 早期検知:不正利用に早く気付く
不正利用は、早く見つけるほど被害を小さくできると考えられます。日頃から、次の確認を続けましょう。
- カード、銀行、決済サービスの利用通知を有効にします。ログインがあったときに届く「ログイン通知」も有効にしておくと安心です [5] 。
- 使っているサービスのログイン履歴(いつ、どこからログインがあったかの記録)を、確かめます [5] 。
- クレジットカードの利用明細に、身に覚えのない支払いがないかを定期的に確かめます [1] [5] 。
- 覚えのない支払い:カード会社や金融機関に連絡し、利用停止や不正な利用分の確認を相談します [1] 。
- アカウントの乗っ取り:サービスの公式窓口に連絡し、アカウントを取り戻す方法を相談します。
- 身に覚えのない契約や請求:契約先の会社に連絡し、警察にも相談します [3] 。あわせて、次に説明する信用情報の開示で、ほかにも身に覚えのない契約や申込みがないかを確かめておくと安心です。
- 契約の情報:どの会社と、いつ、どんな契約をしたか。毎月の支払いの状況や残高も分かります [9] 。
- 申込みの情報:クレジットやローンの申込みを受けた会社が、審査のために信用情報を確認した記録です [9] 。自分が申し込んだ覚えのない会社名があれば、誰かが名義を使って申し込んだ可能性を疑う手がかりになると考えられます。
- 本人申告の情報:自分で登録した本人申告の内容です [9] 。
なかでも、メールアカウントは特に大切です。多くのサービスでは、パスワードを忘れたときの再設定にメールを使います。メールを乗っ取られると、そこから別のサービスにも被害が広がると考えられます。
第3段階 被害最小化:被害の広がりを抑える
不正利用が分かったら、被害が広がらないように動きます。連絡先は、メールに書かれたものではなく、公式サイトや公式アプリ、カードの裏面で確かめます [1] 。
信用情報の開示で、身に覚えのない契約や申込みを確かめる
信用情報機関には、自分の信用情報を自分で見られる「開示」という制度があります [9] [12] [14] 。自分の名義で、知らない契約や申込みがされていないかを確かめる手がかりになります。
たとえばCICの開示では、次のような情報を確かめられます [9] 。
気を付けたいのは、三つの機関の情報が別々に管理されている点です。KSCでは、JICCやCICに登録されている情報は、それぞれの機関に申し込むよう案内しています [14] 。ある機関で何も見つからなくても、ほかの機関に記録がある場合も考えられます。心配なときは、三つの機関それぞれで確かめましょう。
インターネットやスマートフォンで申し込む場合の手数料は、CICが500円 [9] 、JICCが700円 [13] 、KSCが800円です [14] (2026年10月29日時点)。ただし、JICCのスマートフォンでの申込みは、同日時点で一時停止されており、郵送で受け付けています [13] 。申込みの方法や必要なものは、各機関の公式ページで確かめてください。
被害の記録は消さずに残す
届いたメールやSMS、送り主、怪しいWebサイトのURL、画面、日時、金額は、消さずに保存しておきます。スマートフォンの画面を撮影しておくだけでも役に立ちます。窓口に連絡したときの記録も残します。相談や手続きのときに、何が起きたかを説明しやすくなります。
相談窓口
漏洩した情報ごとの対応早見表
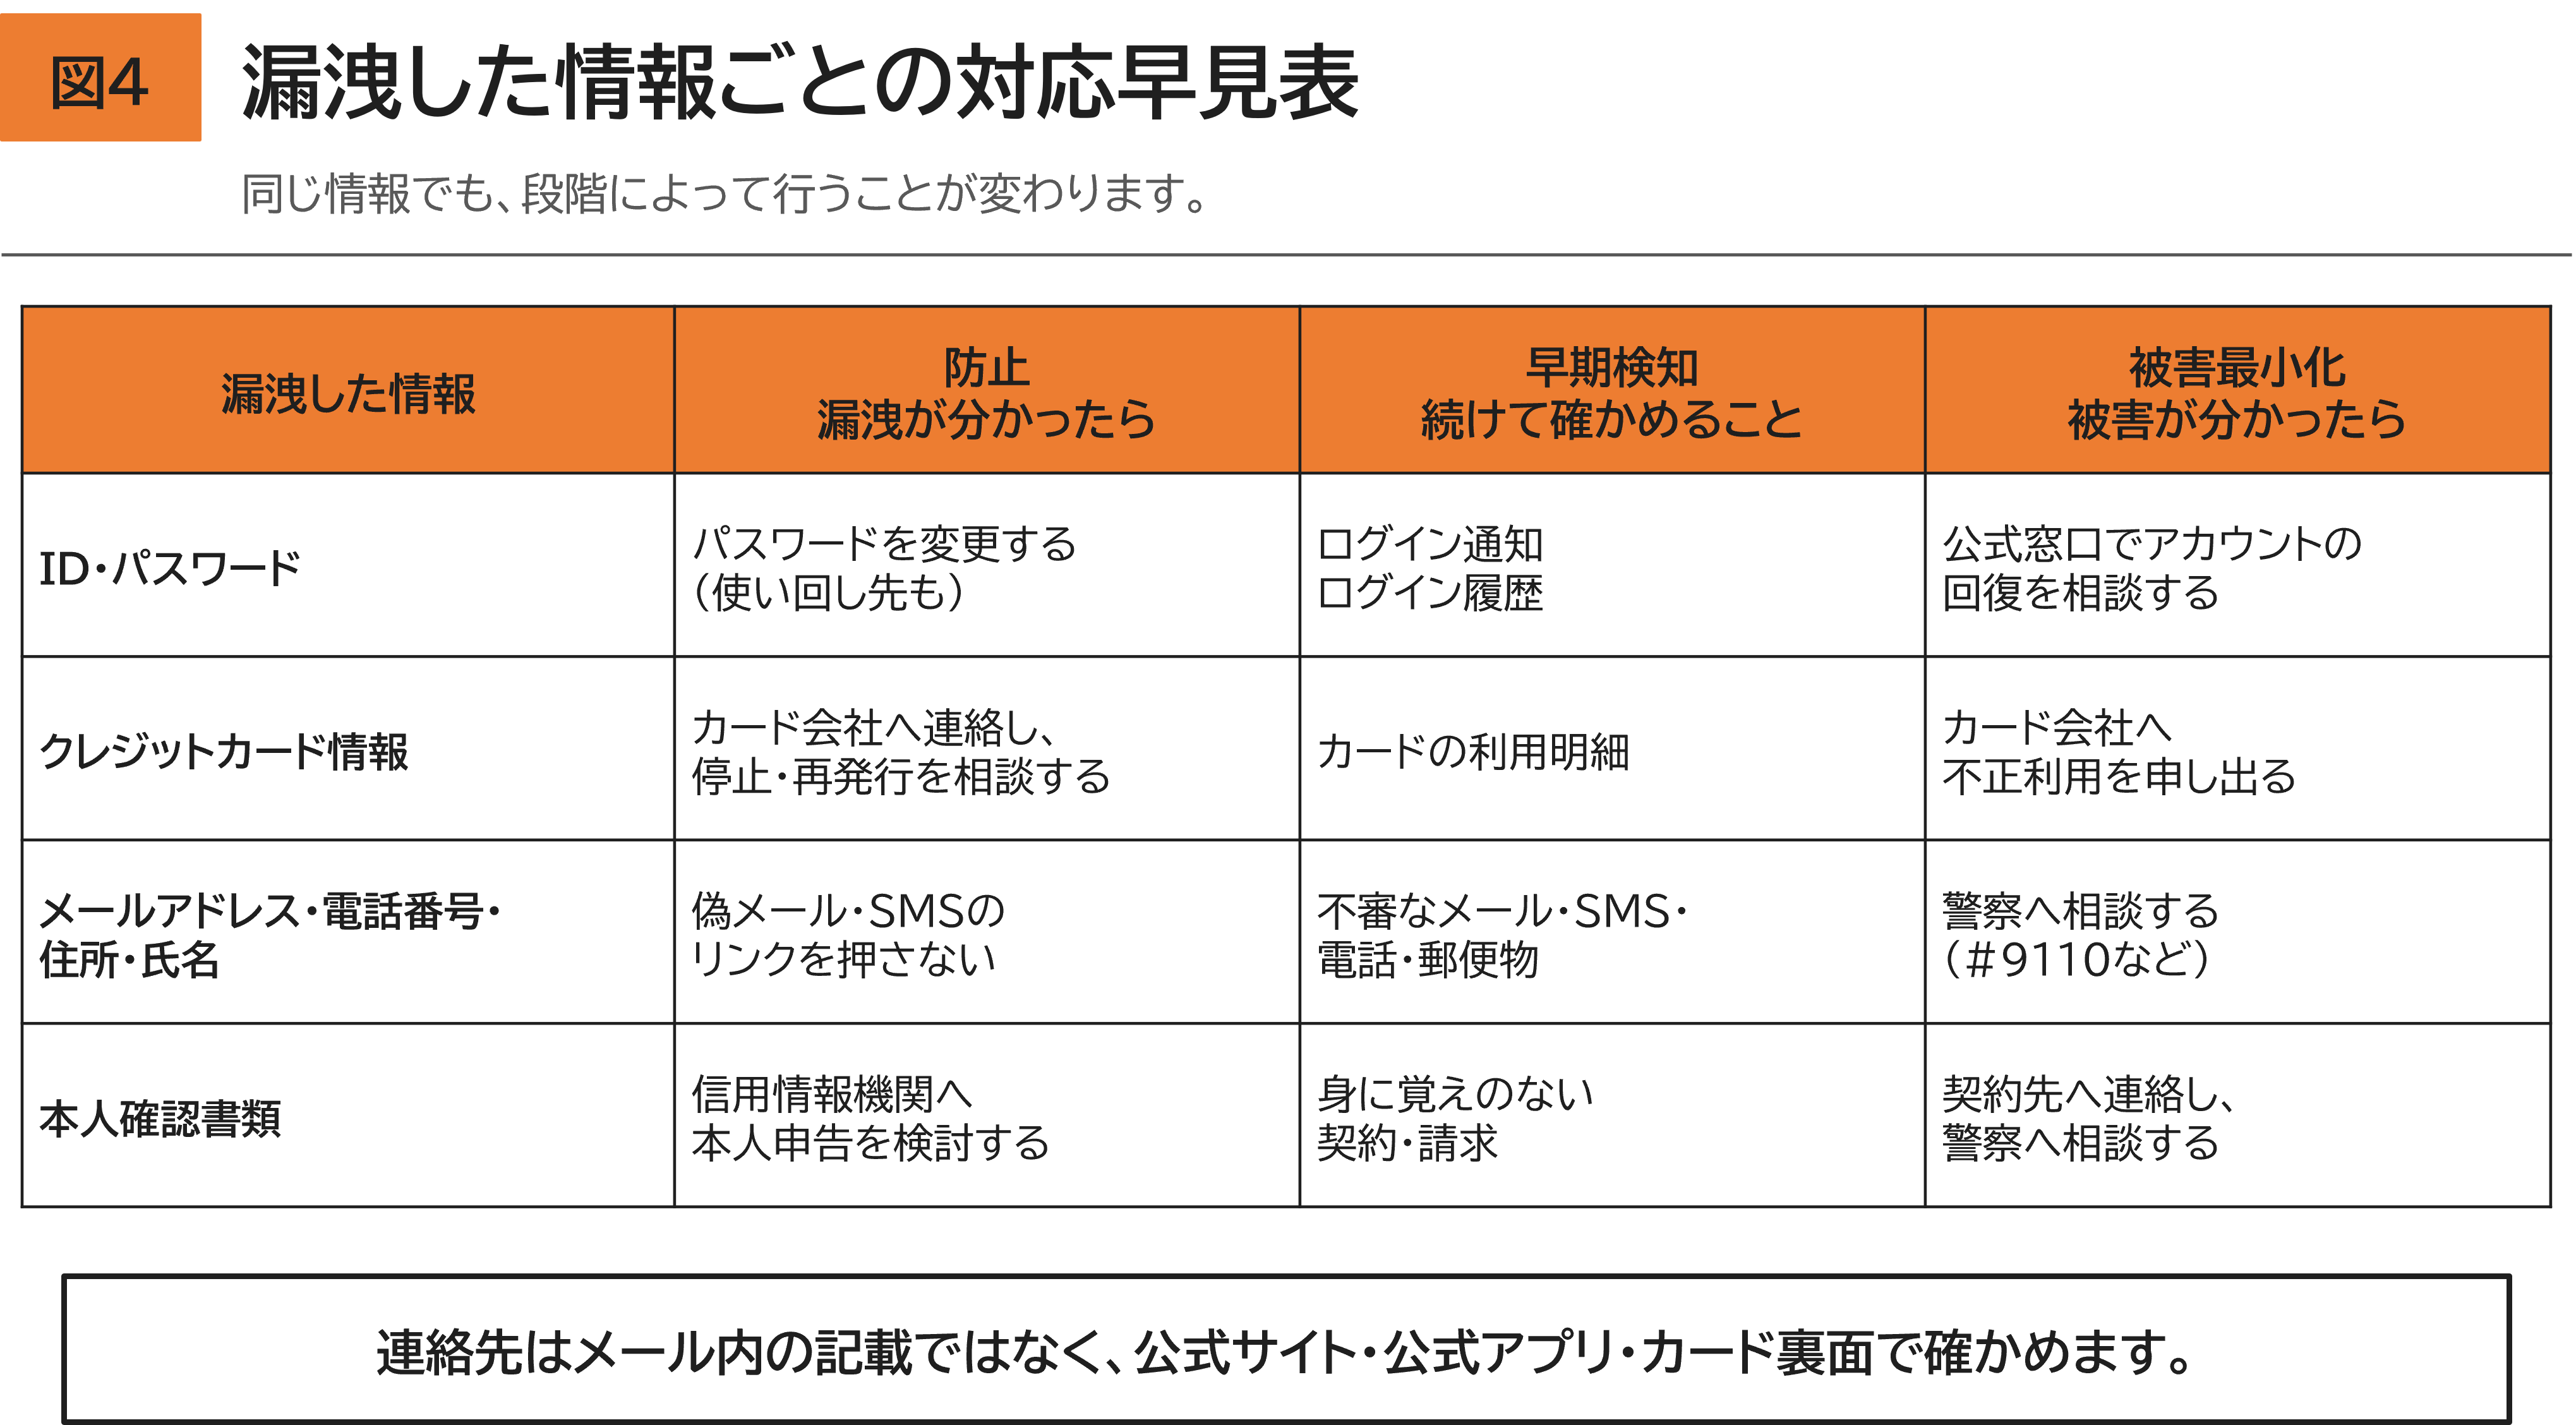
漏洩した情報ごとに、3段階で行うことを図4にまとめました。同じ情報でも、段階によって行うことが変わります。
日頃から、登録する情報を減らす
漏洩そのものを個人で防ぐのは困難です。けれども、万一漏洩したときに失う情報を減らすことはできます。
- サービスには、本当に必要な情報だけを登録します [1] [5] 。
- 使わなくなったアカウントは削除します [1] [5] 。サービス側で情報がきちんと消えるかどうかは、利用規約やプライバシーポリシーで確かめます [1] 。
- クレジットカード情報は、なるべくサービスに登録しないようにします [5] 。
- カードの登録がどうしても必要なときは、クレジットカードの代わりに、プリペイドカードを登録する方法もあります。プリペイドカードは、前もってお金を入れて(チャージして)使うカードです [15] 。万一不正に使われても、被害をチャージした残高の範囲に抑えられます [16] 。
プリペイドカードを使うときは、二つだけ気を付けてください。一つ目は、チャージする金額です。普段から必要以上に多く入れておかないようにしましょう [16] 。クレジットカードから自動で入金する「オートチャージ」を設定していると、残高が設定した金額を下回るたびに入金されます。その場合、被害が最初の残高を超えて広がることも考えられます。二つ目は、不正利用されたときの補償です。補償の内容はカード会社によって異なります [16] 。発行会社がどう対応するかの方針は公表されているので、前もって確かめておくと安心です [15] 。
今日から確認したい7項目
- 不安をあおるメールやSMSのリンクを押していない
- 重要なサービスで多要素認証を有効にしている
- 対応するサービスではパスキーを設定している
- 同じパスワードを複数のサービスで使っていない
- カード、銀行、決済サービスの利用通知を有効にしている
- 使っていないアカウントを削除している
- 不審な連絡を受けたときの確かめ方を家族と話し合っている
トレノケートのセキュリティ研修
トレノケートでは、情報セキュリティの脅威と対策を学ぶ研修を用意しています。
1日でわかる!情報セキュリティ10大脅威の攻撃手法とその対策
IPAの「情報セキュリティ10大脅威」を題材に、攻撃の手口と対策を学ぶ1日間の研修です。
情報セキュリティ対策 リテラシー編
組織の一員として身につけておきたい、セキュリティの基礎知識を学ぶ1日間の研修です。
まとめ
情報漏洩を知ったら、まずは深呼吸です。公式情報で、何が漏洩したのかを確かめましょう。そのうえで、防止、早期検知、被害最小化の3段階で、できることから一つずつ進めていけば大丈夫です。
最初の一歩として、普段使っているメールアカウントに、多要素認証やパスキーが設定されているかを確かめてみてください。設定画面を開いて確かめるだけなら、それほど時間はかからないでしょう。
参考情報
[1] 独立行政法人情報処理推進機構(IPA)「自分の個人情報等が漏えいした際の「対処」と「日頃の対策」」2026年10月26日 https://www.ipa.go.jp/security/anshin/attention/2026/mgdayori20261026.html
[2] 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」2026年10月7日 https://www.ppc.go.jp/files/pdf/261007_houdou.pdf
[3] 警察庁「Cyber Police Agency Letter 2026 Vol.19「情報流出に注意!」」 https://www.npa.go.jp/bureau/cyber/pdf/R8_Vol.19cpal.pdf
[4] 内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」2026年10月9日 https://www.cyber.go.jp/pdf/press/taiou.pdf
[5] IPA「情報セキュリティ10大脅威 2026[個人編]ハンドブック」2026年5月21日公開 https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/setsumei_2026_kojin.pdf
[6] 株式会社シー・アイ・シー(CIC)「本人申告を申し込む」 https://www.cic.co.jp/statements/
[7] 株式会社日本信用情報機構(JICC)「本人申告コメントを申し込む(郵送)」 https://www.jicc.co.jp/comment/01/01
[8] 全国銀行個人信用情報センター(KSC)「本人申告の手続き」 https://www.zenginkyo.or.jp/pcic/return/
[9] CIC「情報開示を申し込む」 https://www.cic.co.jp/credit-report/
[10] CIC「信用情報とは」(信用情報ガイド) https://www.cic.co.jp/guide/credit-information/
[11] JICC「信用情報について」 https://www.jicc.co.jp/aboutus/credit-info
[12] JICC「開示を申し込む」 https://www.jicc.co.jp/kaiji/
[13] JICC「本人による開示申し込み」 https://www.jicc.co.jp/kaiji/01
[14] KSC「本人開示の手続き」 https://www.zenginkyo.or.jp/pcic/open/
[15] 一般社団法人日本資金決済業協会「利用者保護について」 https://www.s-kessai.jp/consumer/prepaid/prepaid_user_protection/
[16] 三井住友カード株式会社「プリペイドカードのセキュリティはどうなの?紛失時や盗難時の対処方法」 https://www.smbc-card.com/prepaid/topics/security.jsp